แจ้งเตือน! ช่องโหว่ Vite Development Server ถูกใช้โจมตีจริง เสี่ยงเปิดเผยข้อมูลสำคัญ - Thailand Computer Emergency Response Team (ThaiCERT)警报!Vite开发服务器漏洞正被积极利用,存在敏感信息泄露的风险。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
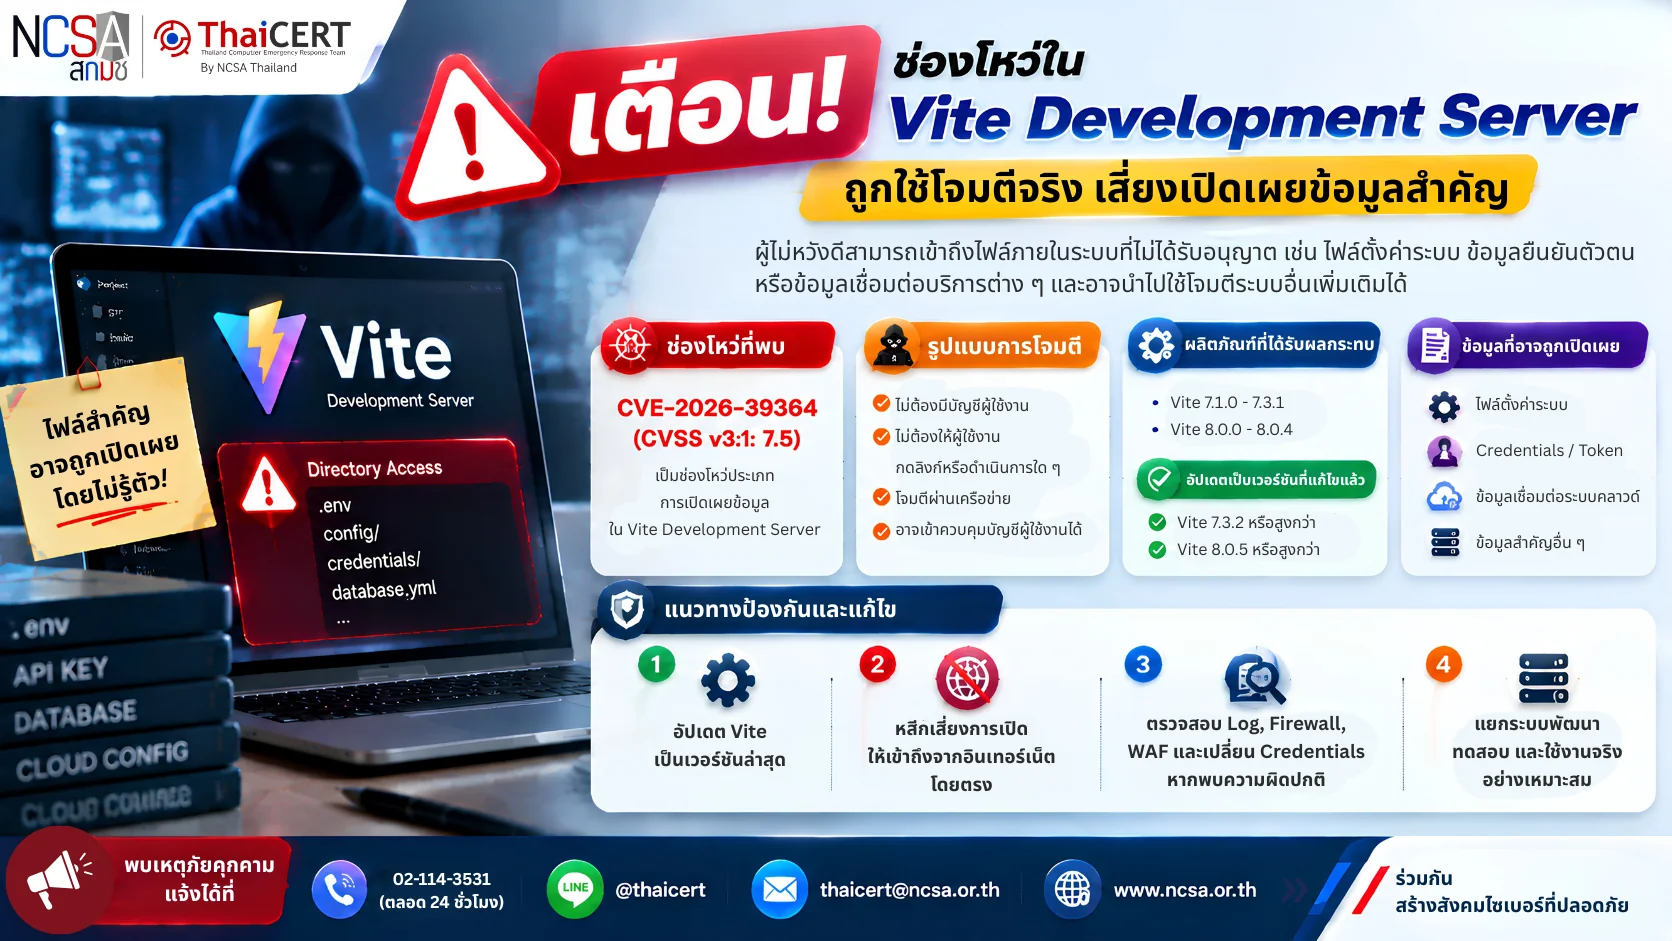
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการใช้ประโยชน์จากช่องโหว่ใน Vite Development Server ซึ่งเป็นเครื่องมือสำหรับพัฒนาเว็บไซต์และแอปพลิเคชัน โดยผู้ไม่หวังดีสามารถใช้ช่องโหว่ดังกล่าวเพื่อเข้าถึงไฟล์ภายในระบบที่ไม่ได้รับอนุญาต ส่งผลให้ข้อมูลสำคัญ เช่น ข้อมูลการตั้งค่าระบบ ข้อมูลยืนยันตัวตน หรือข้อมูลสำหรับเชื่อมต่อบริการต่าง ๆ อาจถูกเปิดเผยและนำไปใช้โจมตีระบบเพิ่มเติมได้ [1]
จากรายงานของ F5 Labs พบการสแกนระบบที่เปิดใช้งาน Vite Development Server ผ่านอินเทอร์เน็ต และมีความพยายามใช้ประโยชน์จากช่องโหว่ CVE-2026-39364 (CVSS v3.1: 7.5) เพื่อเข้าถึงไฟล์สำคัญภายในระบบ เช่น ไฟล์กำหนดค่า ระบบคลาวด์ และข้อมูล Credentials ซึ่งอาจเพิ่มความเสี่ยงต่อการเข้าถึงทรัพยากรภายในองค์กรโดยไม่ได้รับอนุญาต [2]
1. รายละเอียดช่องโหว่ CVE-2026-39364(CVSS v3.1: 7.5)[3] เป็นช่องโหว่ประเภท การเปิดเผยข้อมูลโดยไม่ได้รับอนุญาต (Information Disclosure) ใน Vite Development Server เกิดจากการตรวจสอบสิทธิ์การเข้าถึงไฟล์ภายในระบบไม่เพียงพอ ส่งผลให้ผู้โจมตีสามารถเข้าถึงไฟล์ที่ควรถูกจำกัดผ่านการร้องขอจากภายนอก โดยไม่จำเป็นต้องมีบัญชีผู้ใช้งานหรือสิทธิ์พิเศษ ช่องโหว่ดังกล่าวอาจทำให้ผู้โจมตีสามารถเข้าถึงข้อมูลสำคัญ เช่น ไฟล์ตั้งค่าระบบ ข้อมูล Credentials หรือข้อมูลที่ใช้เชื่อมต่อกับบริการภายนอก ซึ่งอาจถูกนำไปใช้เพื่อเข้าถึงระบบอื่นหรือขยายผลการโจมตีเพิ่มเติมได้
2. รูปแบบการโจมตีและผลกระทบ ผู้โจมตีจะค้นหา Vite Development Server ที่เปิดให้บริการผ่านอินเทอร์เน็ต จากนั้นใช้ช่องโหว่ CVE-2026-39364 เพื่อเข้าถึงไฟล์ภายในระบบที่ไม่ได้รับอนุญาต โดยมุ่งเป้าไปยังข้อมูลที่อาจมีความสำคัญต่อการเข้าถึงระบบ เช่น ไฟล์ตั้งค่าและข้อมูลยืนยันตัวตน หากการโจมตีสำเร็จ อาจส่งผลกระทบดังนี้ 2.1 ข้อมูลสำคัญขององค์กรอาจถูกเปิดเผย เช่น ข้อมูลการตั้งค่าระบบ ข้อมูลบัญชีผู้ใช้งาน Credentials, Token หรือข้อมูลที่ใช้สำหรับเชื่อมต่อกับระบบและบริการต่าง ๆ ซึ่งอาจถูกนำไปใช้ประโยชน์โดยไม่ได้รับอนุญาต 2.2 Credentials, Token หรือข้อมูลสำหรับการเชื่อมต่อที่ถูกเปิดเผย อาจถูกนำไปใช้ในการเข้าถึงระบบภายใน ระบบคลาวด์ หรือบริการอื่นที่เกี่ยวข้องโดยไม่ได้รับอนุญาต ส่งผลให้ผู้โจมตีสามารถขยายขอบเขตการเข้าถึงไปยังระบบอื่นเพิ่มเติมได้ 2.3 ข้อมูลเกี่ยวกับโครงสร้างระบบ การตั้งค่า หรือสภาพแวดล้อมขององค์กรที่ถูกเปิดเผย อาจถูกนำไปใช้วิเคราะห์หาช่องทางโจมตีเพิ่มเติม รวมถึงใช้เพื่อเคลื่อนย้ายไปยังระบบอื่น ยกระดับสิทธิ์ หรือขยายการควบคุมระบบภายในองค์กร
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ ผลิตภัณฑ์ที่ได้รับผลกระทบ ได้แก่ – Vite เวอร์ชัน 7.1.0 ถึง 7.3.1 – Vite เวอร์ชัน 8.0.0 ถึง 8.0.4 ผู้ใช้งานควรอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว ได้แก่ – Vite 7.3.2 หรือสูงกว่า – Vite 8.0.5 หรือสูงกว่า
4. ระบบที่ควรตรวจสอบ หน่วยงานที่ใช้งาน Vite ควรดำเนินการตรวจสอบระบบดังต่อไปนี้ 4.1 ระบบเว็บไซต์หรือ Web Application ที่พัฒนาด้วย Vite และเปิดให้บริการผ่านอินเทอร์เน็ต 4.2 ระบบ Development หรือ Testing Environment ที่เปิดให้บุคคลภายนอกสามารถเข้าถึงได้ 4.3 ระบบที่มีการจัดเก็บไฟล์ตั้งค่า ข้อมูลเชื่อมต่อบริการ หรือข้อมูลสำคัญภายในเครื่องที่ใช้งาน Vite
5. แนวทางป้องกันและแก้ไข 5.1 อัปเดต Vite เป็นเวอร์ชันล่าสุดที่ได้รับการแก้ไขแล้ว เพื่อป้องกันการใช้ประโยชน์จากช่องโหว่ดังกล่าว 5.2 หลีกเลี่ยงการเปิด Vite Development Server ให้สามารถเข้าถึงจากอินเทอร์เน็ตโดยตรง หากไม่มีความจำเป็น ควรจำกัดเฉพาะผู้ที่เกี่ยวข้อง 5.3 ตรวจสอบ Web Server Log, Firewall, WAF หรือระบบเฝ้าระวัง เพื่อค้นหาการเข้าถึงไฟล์ผิดปกติ หรือกิจกรรมที่อาจเกี่ยวข้องกับการโจมตี 5.4 ตรวจสอบและเปลี่ยนข้อมูลยืนยันตัวตนที่อาจได้รับผลกระทบ หากพบว่าระบบเคยเปิดเผยต่ออินเทอร์เน็ต ควรตรวจสอบและเปลี่ยน API Key, Token, Password หรือ Credentials ที่เกี่ยวข้อง 5.5 แยกระบบพัฒนา ระบบทดสอบ และระบบใช้งานจริง พร้อมกำหนดสิทธิ์การเข้าถึงให้เหมาะสม
แหล่งอ้างอิง [1] https://dg.th/7vg5lbzxr4 [2] https://dg.th/wz3oadm1eb [3] https://dg.th/sx3kfjmoah
泰国国家计算机安全事件响应中心(ThaiCERT)一直在监测网络威胁形势,并发现有报告称,Vite开发服务器(一款用于开发网站和应用程序的工具)存在漏洞,可被恶意攻击者利用。恶意攻击者可以利用这些漏洞访问系统中的未经授权的文件,导致系统设置、身份验证信息或连接信息等敏感信息泄露,这些信息随后可能被用于对系统发起进一步攻击。[1]
根据 F5 Labs 的一份报告,通过互联网扫描运行 Vite Development Server 的系统发现,这些系统试图利用 CVE-2026-39364 (CVSS v3.1: 7.5) 漏洞来访问敏感的内部系统文件,例如配置文件、云系统和凭据,这可能会增加未经授权访问内部资源的风险 [2]。
1. 漏洞详情:CVE-2026-39364(CVSS v3.1:7.5)[3] 是 Vite 开发服务器中的一个信息泄露漏洞,由文件访问授权检查不足引起,攻击者无需帐户或权限即可通过外部请求访问受限文件。此漏洞可能允许攻击者访问敏感信息,例如系统配置文件、凭据或用于连接外部服务的信息,这些信息随后可能被用于访问其他系统或扩展进一步的攻击。
2. 攻击方法及影响:攻击者将找到一个在线的 Vite 开发服务器,并利用 CVE-2026-39364 漏洞非法访问内部系统文件。他们将攻击潜在的敏感数据,例如配置文件和身份验证信息。如果攻击成功,可能会产生以下影响:2.1 关键的组织数据可能被泄露,例如系统配置数据、用户帐户信息、凭据、令牌或连接数据,这些数据可能被滥用。2.2 泄露的凭据、令牌或连接数据可能被用于非法访问内部系统、云端或其他相关服务,从而使攻击者能够扩展其对其他系统的访问权限。2.3 泄露的有关组织系统结构、配置或环境的信息可能被用于分析其他攻击途径,包括迁移到其他系统、提升权限或扩大对内部系统的控制。
3. 受影响产品 受影响的产品包括: – Vite 版本 7.1.0 至 7.3.1 – Vite 版本 8.0.0 至 8.0.4 用户应更新至已修复的版本: – Vite 7.3.2 或更高版本 – Vite 8.0.5 或更高版本
4. 待检查的系统:使用 Vite 的组织应检查以下系统:4.1 使用 Vite 开发并通过互联网访问的网站或 Web 应用程序。4.2 可供外部人员访问的开发或测试环境。4.3 在运行 Vite 的计算机上本地存储配置文件、服务连接数据或敏感信息的系统。
5. 预防和补救指南 5.1 将 Vite 更新至最新补丁版本,以防止此漏洞被利用。5.2 避免 Vite 开发服务器可直接从互联网访问。除非必要,否则应将访问权限限制在授权人员范围内。5.3 监控 Web 服务器日志、防火墙、WAF 或其他监控系统,以发现可能与攻击相关的异常文件访问或活动。5.4 审查并替换可能受影响的身份验证信息。如果系统已暴露于互联网,请审查并替换相关的 API 密钥、令牌、密码或凭据。5.5 将开发、测试和生产系统分开,并定义适当的访问权限。
参考文献 [1] https://dg.th/7vg5lbzxr4 [2] https://dg.th/wz3oadm1eb [3] https://dg.th/sx3kfjmoah