🚨 แจ้งเตือน! ความเสี่ยงไซเบอร์ยุคใหม่ที่องค์กรต้องเร่งรับมือและเฝ้าระวัง เมื่อ AI เพิ่มความเร็วและขีดความสามารถในการโจมตีทางไซเบอร์อย่างที่ไม่เคยมีมาก่อน - Thailand Computer Emergency Response Team (ThaiCERT)🚨 警报!随着人工智能将网络攻击的速度和能力提升到前所未有的水平,各组织必须紧急应对和监控新的网络风险。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามพัฒนาการของเทคโนโลยีปัญญาประดิษฐ์ที่ส่งผลต่อภูมิทัศน์ของภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง ทั้งในด้านขีดความสามารถด้านการวิเคราะห์ข้อมูล การพัฒนาซอฟต์แวร์ และการใช้งานเครื่องมืออัตโนมัติของ AI ซึ่งสามารถสนับสนุนทั้งการค้นหาและแก้ไขช่องโหว่ ตลอดจนการสำรวจเป้าหมาย วิเคราะห์จุดอ่อน และพัฒนาแนวทางโจมตีของผู้ไม่หวังดีได้รวดเร็วอย่างที่ไม่เคยมีมาก่อน [1]
1. รายละเอียดด้านความเสี่ยงและแนวโน้มภัยคุกคาม [2] เทคโนโลยีปัญญาประดิษฐ์ (AI) ไม่เพียงสนับสนุนกระบวนการวิจัยช่องโหว่และพัฒนาโปรแกรมใช้โจมตีช่องโหว่ (Vulnerability Research & Exploit Development) แต่ยังช่วยวิเคราะห์จุดอ่อนในซอฟต์แวร์และการตั้งค่าระบบได้อย่างมีประสิทธิภาพ สำหรับองค์กร ความท้าทายจึงไม่เพียงอยู่ที่การนำช่องโหว่ที่ทราบกันดี (Known CVEs) มาใช้โจมตีระบบที่ยังไม่ได้รับการอัปเดต แต่ยังรวมถึงแนวโน้มที่ผู้ไม่ประสงค์ดีจะใช้ AI เร่งกระบวนการค้นหาช่องโหว่ใหม่ได้รวดเร็วและกว้างยิ่งขึ้น นอกจากนี้ AI ยังถูกนำมาเสริมศักยภาพด้าน Social Engineering โดยเฉพาะการสร้างข้อความฟิชชิงแบบกำหนดเฉพาะบุคคล และการใช้เรียนแบบเสียงหรือสื่อปลอมแปลงระดับสูง (AI-Generated Media/Deepfake) เพื่อแอบอ้างผู้ที่มีอำนาจเชื่อถือ จนส่งผลให้เหยื่อเปิดเผยข้อมูล Credentials หรือปฏิบัติตามคำสั่งที่ก่อให้เกิดความเสียหาย ส่งผลให้จุดเริ่มต้นของการโจมตีมักเกิดจากผิดพลาดของมนุษย์ โดยที่ผู้โจมตีสร้างความไว้วางใจก่อนที่จะดำเนินการหลอกลวง ข้อสังเกตสำคัญคือ การใช้ AI ช่วยลดข้อจำกัดด้านเวลาและทรัพยากรของผู้โจมตีอย่างมีนัยสำคัญ โดยเฉพาะในขั้นตอนการสำรวจ (Reconnaissance) การดัดแปลงเทคนิคการโจมตีให้เลี่ยงการตรวจจับ และการประมวลผลข้อมูลขนาดใหญ่ที่ขโมยมาได้
2. กรณีศึกษาการประยุกต์ใช้ปัญญาประดิษฐ์ในปฏิบัติการโจมตีทางไซเบอร์ กรณีศึกษาต่อไปนี้แสดงให้เห็นว่า AI ถูกนำมาใช้เพิ่มความเร็วและขีดความสามารถในการโจมตีทางไซเบอร์หลายรูปแบบ 2.1 การใช้ AI ดำเนินงานหลายขั้นตอนในปฏิบัติการจารกรรมไซเบอร์ รายงานของ Anthropic [2] ชี้ให้เห็นถึงการใช้งานเทคโนโลยีปัญญาประดิษฐ์ในปฏิบัติการจารกรรมไซเบอร์แบบกึ่งอัตโนมัติหลายขั้นตอน ได้แก่ การสำรวจเครือข่าย การพัฒนาและทดสอบโค้ดเพื่อใช้โจมตี การรวบรวมข้อมูลรับรองการเข้าถึง (Credentials) และการถ่ายโอนข้อมูลออกนอกองค์กร โดยกลุ่มผู้ไม่ประสงค์ดีได้มุ่งเป้าหมายไปยังองค์กรประมาณ 30 แห่ง และประสบความสำเร็จในการรุกล้ำเข้าสู่ระบบบางส่วนในบางกรณี ผลดังกล่าวสะท้อนให้เห็นถึงแนวโน้มสำคัญของการเชื่อมโยง AI กับเครื่องมือปฏิบัติการทางไซเบอร์ เพื่อขับเคลื่อนกิจกรรมโจมตีภายใต้การกำกับดูแลของผู้โจมตีกึ่งอัตโนมัติ 2.2 การใช้ AI สนับสนุนการขโมยข้อมูลและขยายผลผ่านผู้ให้บริการคลาวด์ รายงานข่าวกรองภัยคุกคามของ Anthropic [3] ได้บันทึกการใช้ AI เป็นตัวเสริมในกระบวนการขโมยข้อมูลและขยายวงผลการบุกรุก โดยผู้โจมตีใช้ปัญญาประดิษฐ์ในการสำรวจช่องโหว่ ใช้ข้อมูลรับรองที่ลักลอบเก็บรักษาไว้ (Credential Reuse/Stealing) และรวบรวมข้อมูลสำคัญเพื่อเตรียมดำเนินการเรียกค่าไถ่หรือแสวงประโยชน์จากกรณีดังกล่าว มีรายงานกรณีศึกษาที่ผู้โจมตีได้ละเมิดบัญชีของผู้ให้บริการ SaaS ก่อนขยายผลการเข้าถึงไปยังข้อมูลขององค์กรผู้ใช้บริการรายย่อย ผลวิเคราะห์นี้เน้นย้ำถึงความจำเป็นเร่งด่วนในการควบคุมสิทธิ์การเข้าถึง (Access Control) การปกป้องโทเคนและคีย์ยืนยันตัวตน (Tokens & Secrets Management) รวมถึงการติดตามเฝ้าระวังกิจกรรมผิดปกติที่เกิดขึ้นผ่านบริการภายนอกที่องค์กรนำมาใช้งาน 2.3 การใช้เสียงสังเคราะห์เพื่อสนับสนุนการเข้าถึงบัญชีเป้าหมาย สถาบัน FBI/IC3 [4] รายงานว่ามีการใช้ข้อความและเสียงสังเคราะห์ระดับสูงที่พัฒนาด้วย AI (AI-Generated Media) เพื่อแอบอ้างตัวตนเจ้าหน้าที่ระดับสูงในการหลอกลวงรูปแบบ Social Engineering โดยผู้โจมตีสร้างความน่าเชื่อถือและชี้นำเหยื่อให้คลิกลิงก์มัลแวร์ภายใต้ข้ออ้างเชิงเทคนิคว่า “การเปลี่ยนช่องทางการสื่อสารเพื่อความปลอดภัยหรือความรวดเร็ว” กรณีศึกษาครั้งนี้ชี้ให้เห็นอย่างชัดเจนว่า ช่องโหว่ของมนุษย์ หรือความไว้วางใจที่ผู้โจมตีสร้างผ่านเทคโนโลยีสังเคราะห์ อาจเป็นจุดเริ่มต้นของการรุกล้ำเข้าสู่บัญชีผู้ใช้และโครงสร้างพื้นฐานสารสนเทศขององค์กรได้อย่างมีประสิทธิภาพ
3. ผลกระทบที่อาจเกิดขึ้น [3] จากแนวโน้มและเหตุการณ์ที่เกิดขึ้นจริง แสดงให้เห็นว่าการนำปัญญาประดิษฐ์มาเสริมศักยภาพในการปฏิบัติการโจมตีทางไซเบอร์ ส่งผลกระทบอย่างมีนัยสำคัญต่อความมั่นคงปลอดภัยสารสนเทศและความต่อเนื่องของการดำเนินงานขององค์กรในหลายมิติ ดังนี้ 3.1 ลดระยะเวลาในการป้องกันระบบก่อนถูกโจมตี โดยช่วงระยะห่างระหว่างวันที่ช่องโหว่ถูกเปิดเผยสาธารณะ กับเวลาที่ใช้สร้างเครื่องมือและรุกล้ำระบบที่ยังไม่ได้รับการอุดช่องโหว่ จะสั้นลงจนทีมรักษาความปลอดภัยมีเวลาตอบสนองจำกัด 3.2 เพิ่มโอกาสพบจุดเริ่มต้นการบุกรุกจากระบบที่มีค่าผิดพลาดหรือขาดการดูแล ระบบที่เปิดให้บริการภายนอก การตั้งค่าความปลอดภัยไม่เหมาะสม รวมถึงระบบเก่า ระบบทดสอบ หรือบริการที่หมดความรับผิดชอบ (Orphaned Services) จะถูกสแกนและใช้เป็นจุดเข้าสู่เครือข่ายได้รวดเร็วขึ้น 3.3 ขยายวงความเสียหายผ่านการรั่วไหลของข้อมูลรับรองการเข้าถึง (Credential Leakage) ข้อมูลที่ลักลอบเก็บรักษาไว้สามารถถูกนำไปใช้ขยายสิทธิ์หรือเคลื่อนที่ขวางเครือข่าย (Lateral Movement) เพื่อเจาะระบบอื่นต่อเนื่อง ส่งผลให้การสูญเสียเริ่มจากจุดเดียวกระจายสู่ความเสียหายในวงกว้าง 3.4 แพร่กระจายความเสี่ยงในรุปแบบ Supply Chain การละเมิดบัญชีหรือโครงสร้างพื้นฐานของผู้ให้บริการเพียงรายเดียว อาจส่งผลกระทบต่อข้อมูลและระบบขององค์กรลูกข่ายจำนวนมาก เนื่องจากบริการทางธุรกิจสมัยใหม่พึ่งพาการเชื่อมต่อบนเครือข่ายแบบพึ่งพาซึ่งกันและกัน 3.5 ลดเวลาในการตรวจจับและจำกัดความเสียหาย (Reduced MTTD/MTTR) ทีมรักษาความมั่นคงปลอดภัยไซเบอร์มีกรอบเวลาจำกัดในการวิเคราะห์และตอบสนอง เพิ่มโอกาสเกิดข้อมูลรั่วไหล การเรียกค่าไถ่ และการหยุดชะงักของการให้บริการสำคัญ
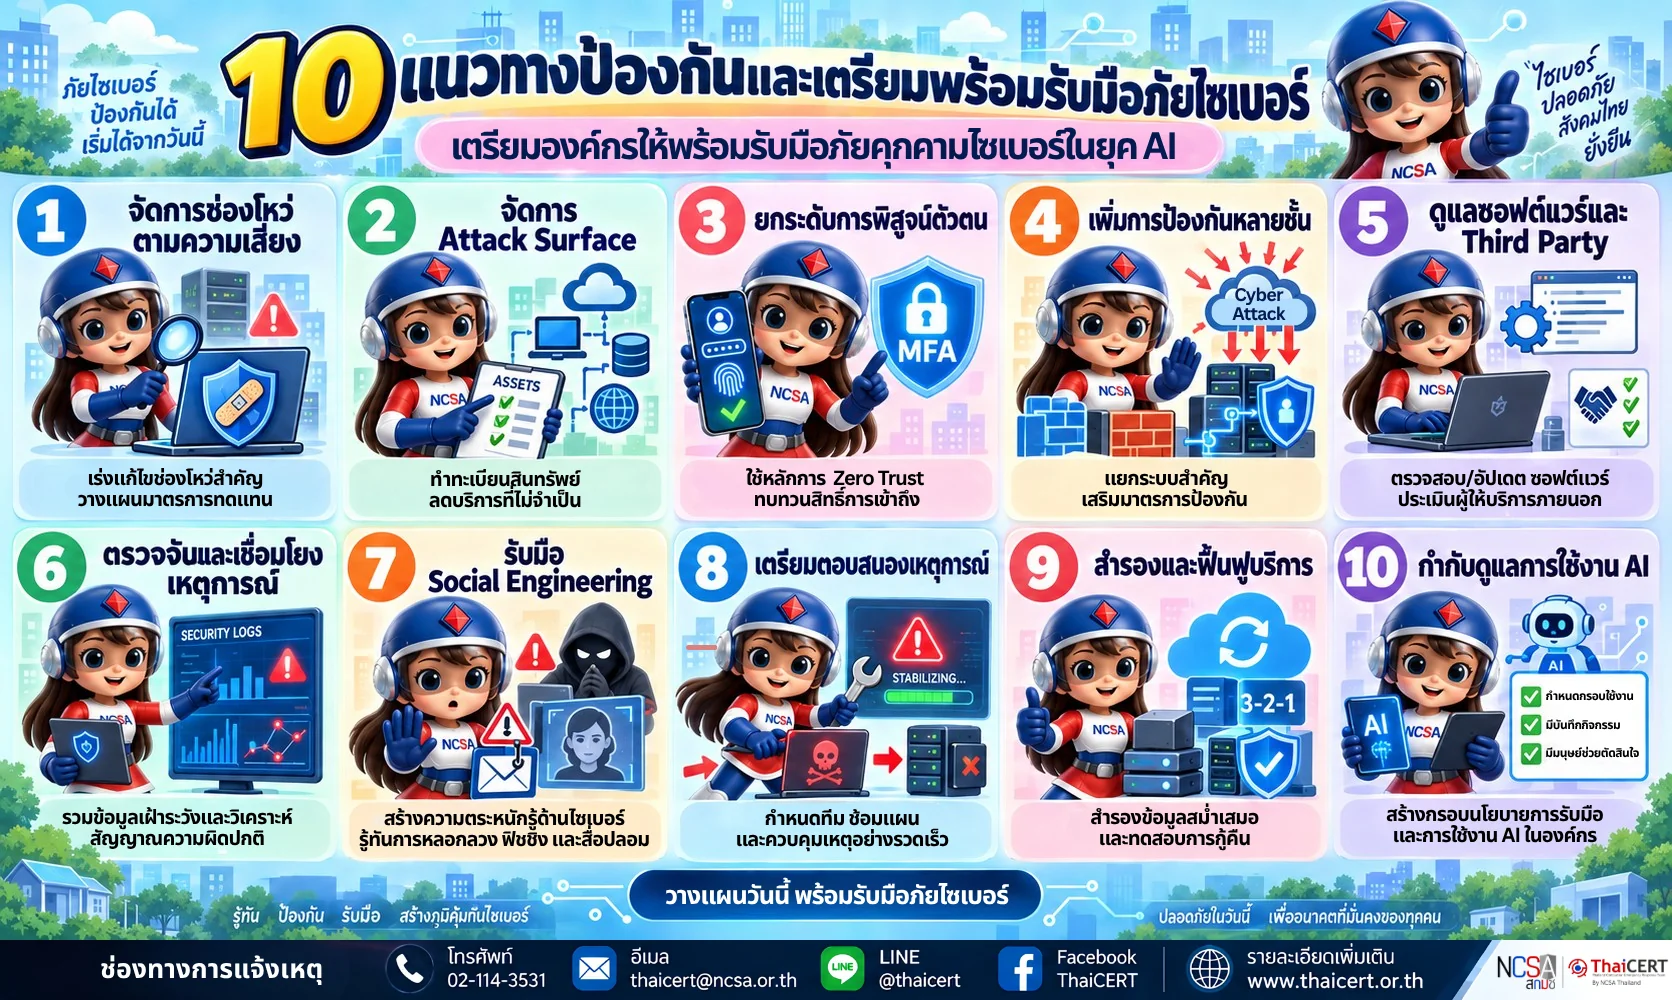
4. แนวทางป้องกันและเตรียมพร้อมรับมือ [5] แนะนำให้หน่วยงานทบทวนความพร้อมทั้งด้านเทคโนโลยี กระบวนการ และบุคลากร โดยจัดลำดับการดำเนินงานตามความสำคัญของระบบและความเสี่ยงต่อภารกิจ ดังนี้ 4.1 ยกระดับการบริหารจัดการช่องโหว่บนพื้นฐานความเสี่ยง ดำเนินการสแกนและอุดช่องโหว่ในระบบที่เปิดให้บริการภายนอก และระบบที่มีช่องโหว่ถูกใช้โจมตีจริงเป็นลำดับแรก โดยกำหนดกรอบเวลาแก้ไข ให้สอดคล้องกับความรุนแรงและผลกระทบทางธุรกิจ จัดทำมาตรการควบคุมทดแทน สำหรับระบบที่ยังไม่พร้อมติดตั้งแพตช์ทันที 4.2 จัดการ Attack Surface และลดพื้นที่โจมตี จัดทำทะเบียนทรัพย์สินสารสนเทศอย่างครอบคลุมทุกส่วน ได้แก่ เว็บไซต์ แอปพลิเคชัน API บริการคลาวด์ ตลอดจนสภาพแวดล้อมพัฒนา ทดสอบ และ Staging โดยระบุผู้รับผิดชอบชัดเจน ลดการเปิดให้บริการหรือส่วนบริหารจัดการที่จำเป็นน้อยสู่สาธารณะ พร้อมทบทวน Configuration Baseline เพื่อปิดช่องทางการเข้าถึงทรัพยากรจากภายนอกที่ไม่จำเป็น 4.3 ยกระดับการพิสูจน์ตัวตนและบริหารสิทธิ์เข้าถึง [6] บังคับใช้ Multi-Factor Authentication (MFA) เช่น Passkey หรือ FIDO2 กับบัญชีผู้ดูแลระบบ และบริการคลาวด์สำคัญ หากโครงสร้างเดิมไม่รองรับ ต้องจัดวางระบบชั้นกลาง (Proxy/Gateway) ที่สนับสนุน MFA พร้อมจำกัดขอบเขตเครือข่ายต้นทาง ปรับใช้หลักการสิทธิ์ขั้นต่ำ (Least Privilege) กับบัญชีผู้ใช้ บัญชีบริการ (Service Accounts) และ API Keys โดยเพิกถอนสิทธิ์ที่หมดความจำเป็นเป็นระยะ 4.4 เพิ่มการป้องกันหลายชั้นและจำกัดการเข้าถึงภายในระบบ แบ่งแยกเครือข่ายและระบบสำคัญออกจากกัน เพื่อลดโอกาสที่ผู้โจมตีจะเคลื่อนย้ายไปยังส่วนอื่นของระบบ พร้อมควบคุมสิทธิ์การเข้าถึงตามความจำเป็น และเพิ่มมาตรการป้องกันสำหรับบริการที่เปิดให้ใช้งานผ่านอินเทอร์เน็ต 4.5 ยกระดับความปลอดภัยของซอฟต์แวร์และผู้ให้บริการภายนอก ตรวจสอบความปลอดภัยตั้งแต่ขั้นตอนพัฒนา ทดสอบ จนถึงการนำระบบขึ้นใช้งาน รวมถึงตรวจสอบโค้ด ส่วนประกอบซอฟต์แวร์ และกระบวนการอัตโนมัติที่เกี่ยวข้อง เพื่อป้องกันช่องโหว่และการรั่วไหลของข้อมูล พร้อมประเมินความเสี่ยงจากผู้ให้บริการภายนอกที่สามารถเข้าถึงระบบหรือข้อมูลขององค์กร 4.6 เพิ่มการตรวจจับและวิเคราะห์ความสัมพันธ์ของเหตุการณ์ รวบรวมข้อมูลเหตุการณ์จากระบบสำคัญไว้ในจุดเดียว เพื่อช่วยตรวจจับและเชื่อมโยงพฤติกรรมที่อาจเกี่ยวข้องกัน เช่น การใช้สิทธิ์ระดับสูงหรือการถ่ายโอนข้อมูลจำนวนมาก พร้อมกำหนดขั้นตอนตรวจสอบและตอบสนองต่อการแจ้งเตือนอย่างชัดเจน เพื่อให้สามารถรับมือเหตุการณ์ได้อย่างรวดเร็วและรักษาหลักฐานที่เกี่ยวข้องไว้ได้ 4.7 ยกระดับการป้องกันการโจมตีแบบ Social Engineering เพิ่มขั้นตอนตรวจสอบก่อนทำรายการสำคัญ เช่น การเปลี่ยนบัญชีรับเงินหรือการเปิดเผยข้อมูลสำคัญ โดยยืนยันผ่านช่องทางอื่นอีกครั้ง และไม่ให้คนเพียงคนเดียวเป็นผู้อนุมัติ พร้อมสร้างความรู้ในการรับมือฟิชชิงและ Deepfake จาก AI โดยไม่ควรเชื่อเสียง ภาพ หรือวิดีโอเพียงอย่างเดียวในการยืนยันตัวตน 4.8 เตรียมความพร้อมในการตอบสนองเหตุการณ์และควบคุมความเสียหาย จัดทำและฝึกซ้อมแผนรับมือเหตุการณ์ไซเบอร์อย่างสม่ำเสมอ กำหนดผู้รับผิดชอบและช่องทางสื่อสารให้ชัดเจน เพื่อให้สามารถแยกระบบที่ได้รับผลกระทบ เปลี่ยนหรือยกเลิกบัญชีและรหัสผ่านที่ถูกโจมตี รวมถึงเก็บรักษาหลักฐานได้อย่างถูกต้องและรวดเร็ว 4.9 เสริมความสามารถในการสำรองข้อมูลและฟื้นฟูบริการ [7] สำรองข้อมูลตามหลัก 3-2-1 และจัดเก็บสำเนาที่ไม่สามารถแก้ไขหรือลบได้โดยง่าย จำกัดสิทธิ์เข้าถึงข้อมูลสำรอง และทดสอบการกู้คืนระบบอย่างสม่ำเสมอ เพื่อให้สามารถกลับมาให้บริการได้รวดเร็วและลดการสูญหายของข้อมูลเมื่อเกิดเหตุไซเบอร์ 4.10 จัดทำนโยบายและกำกับดูแลการใช้งาน AI อย่างเหมาะสม [8][9] ประเมินความเสี่ยงจากการโจมตีที่ใช้ AI รวมถึงการเชื่อมต่อ AI กับระบบและบริการภายนอก กำหนดขอบเขตและสิทธิ์การเข้าถึงอย่างชัดเจน จัดเก็บและตรวจสอบบันทึกกิจกรรมอย่างสม่ำเสมอ พร้อมกำหนดให้มนุษย์เป็นผู้พิจารณาอนุมัติการดำเนินการที่อาจส่งผลกระทบต่อระบบหรือข้อมูลสำคัญ
ThaiCERT ขอแนะนำให้หน่วยงาน และประชาชนติดตามข้อมูลภัยคุกคามจากแหล่งที่เชื่อถือได้ พร้อมทบทวนมาตรการป้องกันให้สอดคล้องกับความเสี่ยง เพื่อให้การใช้ประโยชน์จาก AI ดำเนินควบคู่ไปกับการรักษาความมั่นคงปลอดภัยของระบบและข้อมูล
แหล่งอ้างอิง [1] https://dg.th/jbavoyw2d7 [2] https://dg.th/zrqcnvs3jb [3] https://dg.th/u8p3gksnl4 [4] https://dg.th/0gy7tx9j5h [5] https://dg.th/c8t6jvrfa1 [6] https://dg.th/setnq6vbgd [7] https://dg.th/tsvgma4w6x [8] https://dg.th/1bsjqzcwap [9] https://dg.th/h8t0fergib [10] https://dg.th/vhdcomgejx
泰国国家计算机安全事件响应中心 (ThaiCERT) 持续监测影响网络威胁形势的人工智能技术的发展,包括数据分析能力、软件开发以及人工智能自动化工具的使用,这些工具可以帮助恶意行为者比以往任何时候都更快地搜索和修复漏洞、探索目标、分析弱点并开发攻击方法 [1]。
1. 风险详情和威胁趋势 [2] 人工智能 (AI) 技术不仅支持漏洞研究和利用开发过程,还有助于高效分析软件和系统配置中的弱点。对于组织而言,挑战不仅在于利用已知漏洞 (CVE) 攻击未更新的系统,还在于恶意行为者利用 AI 加速、更广泛地搜索新漏洞的趋势。此外,AI 还被用于增强社会工程攻击,特别是创建个性化网络钓鱼信息以及使用 AI 生成的媒体/深度伪造技术冒充可信人士,诱使受害者泄露凭证或执行恶意指令。因此,初始攻击往往源于人为错误,攻击者在实施欺骗之前先建立信任。值得注意的是,AI 的使用显著减少了攻击者的时间和资源限制,尤其是在侦察阶段、修改攻击技术以逃避检测以及处理大量窃取数据方面。
2. 人工智能在网络攻击行动中的应用案例研究 以下案例研究阐述了人工智能如何被用于加速和增强各种网络攻击的能力。2.1 利用人工智能执行网络间谍行动中的多步骤操作 Anthropic 的报告[2]重点介绍了人工智能技术在多步骤半自动化网络间谍行动中的应用,包括网络探索、攻击代码的开发和测试、访问凭证的收集以及将数据传输到组织外部。攻击者以大约 30 个组织为目标,并在某些情况下成功实现了部分系统入侵。这反映了将人工智能与网络行动工具相结合,在半自动化攻击者的监督下驱动攻击活动的一个重要趋势。2.2 利用人工智能支持通过云提供商进行数据窃取和扩展 Anthropic 的威胁情报报告[3]记录了人工智能作为增强工具在数据窃取和扩展入侵过程中的应用。攻击者利用人工智能探索漏洞、重用/窃取被盗凭证,并收集敏感数据,为勒索软件攻击或其他攻击做准备。案例研究表明,攻击者在入侵SaaS提供商账户后,会进一步扩大对企业用户数据的访问权限。该分析凸显了对访问控制、令牌和密钥管理以及监控组织使用的外部服务中任何异常活动的迫切需求。2.3 利用合成语音辅助访问目标账户 FBI/IC3研究所[4]报告称,攻击者利用人工智能生成的媒体冒充高级官员进行社交工程诈骗,以“出于安全或速度考虑重定向通信渠道”等技术借口建立信任,并诱导受害者点击恶意软件链接。该案例研究清楚地表明,人性的弱点,或者攻击者通过合成技术建立的信任,都可能成为有效入侵企业用户账户和信息基础设施的起点。
3. 潜在影响 [3] 从趋势和实际事件来看,利用人工智能增强网络攻击行动会对信息安全和组织运营的连续性产生多方面的重大影响,具体如下:3.1 攻击前系统保护时间缩短。漏洞公开披露到创建工具并渗透未打补丁的系统之间的时间将缩短,导致安全团队的响应时间有限。3.2 更容易从存在错误或缺乏维护的系统中发现入侵入口。对外部开放的系统、不适当的安全设置以及老旧系统、测试系统或孤立服务更容易被扫描并用作网络入口点。3.3 通过凭证泄露扩大损害范围。被盗数据可用于扩展权限或横向移动以渗透其他系统,导致损失从单一入口点开始扩散,造成大范围损害。3.4 以供应链的形式扩散风险。单个服务提供商的账户或基础设施遭到破坏,可能会影响众多客户组织的数据和系统。由于现代商业服务依赖于互联网络,因此,缩短检测和损害控制时间(降低平均检测时间/平均修复时间)意味着网络安全团队的分析和响应时间有限,从而增加了数据泄露、勒索软件攻击和关键服务中断的风险。
4. 预防和准备指南 [5] 建议组织从技术、流程和人员方面审查其准备情况,并根据系统的重要性和对任务的风险对操作进行优先级排序,具体如下:4.1 基于风险升级漏洞管理。首先对面向公众开放的系统以及实际遭受攻击的系统中的漏洞进行扫描和修补,并根据漏洞的严重性和业务影响设定相应的修复时间表。对于无法立即安装补丁的系统,制定替代控制措施。4.2 管理攻击面并缩小攻击范围。创建包含网站、应用程序、API、云服务以及开发、测试和预发布环境在内的信息资产综合登记册,并明确责任方。减少向公众开放的服务或非必要管理区域,并审查配置基线,以关闭不必要的外部资源访问通道。 4.3 升级身份验证和访问权限管理 [6] 对管理员帐户和关键云服务强制执行多因素身份验证 (MFA),例如 Passkey 或 FIDO2。如果现有架构不支持 MFA,则必须安装支持 MFA 的中间层系统(代理/网关),同时限制源网络的范围。4.4 对用户帐户、服务帐户和 API 密钥实施最小权限原则,定期撤销不必要的权限。4.5 增强多层保护并限制系统内的访问。隔离网络和关键系统,以降低攻击者迁移到系统其他部分的可能性,根据需要控制访问权限,并加强通过互联网访问的服务的安全措施。4.6 升级软件和外部服务提供商的安全性。从开发和测试到部署,验证安全性,包括审核代码、软件组件和相关自动化流程,以防止漏洞和数据泄露。评估外部服务提供商访问组织系统或数据的风险。4.7 改进事件关联检测和分析。整合来自关键系统的事件数据,以检测和关联潜在的相关行为,例如权限提升攻击或大数据传输。建立清晰的警报监控和响应流程,以确保快速事件响应并保存相关证据。4.8 加强对社会工程攻击的防护。在处理关键交易(例如更改支付账户或披露敏感信息)之前,实施验证步骤,例如要求通过备用渠道进行确认,并防止由单个人员批准。4.8 做好事件响应和损害控制的准备。制定并定期演练网络安全事件响应计划。明确定义职责和沟通渠道,以便隔离受影响的系统、更改或取消被盗用的账户和密码,并准确快速地保存证据。4.9 增强数据备份和服务恢复能力[7]。使用 3-2-1 原则备份数据,并存储不易修改或删除的副本。限制对备份的访问,并定期测试系统恢复,以确保在发生网络安全事件时快速恢复服务并最大限度地减少数据丢失。4.10 建立适当的人工智能策略和治理[8][9]。评估人工智能攻击的风险,包括人工智能与外部系统和服务的连接。明确界定范围和访问权限。定期维护和审查活动日志,并安排人工审核以批准可能影响关键系统或数据的操作。
ThaiCERT建议各机构和公众监控来自可靠来源的威胁信息,并审查预防措施以符合风险评估,确保人工智能的使用与维护系统和数据安全齐头并进。
参考文献 [1] https://dg.th/jbavoyw2d7 [2] https://dg.th/zrqcnvs3jb [3] https://dg.th/u8p3gksnl4 [4] https://dg.th/0gy7tx9j5h [5] https://dg.th/c8t6jvrfa1 [6] https://dg.th/setnq6vbgd [7] https://dg.th/tsvgma4w6x [8] https://dg.th/1bsjqzcwap [9] https://dg.th/h8t0fergib [10] https://dg.th/vhdcomgejx