แจ้งเตือน! ช่องโหว่ Zero-Day ใน Cisco ISE ถูกใช้โจมตีจริง เสี่ยงข้ามการยืนยันตัวตนและเข้าควบคุมระบบ - Thailand Computer Emergency Response Team (ThaiCERT)警报!思科ISE零日漏洞正被积极利用,存在绕过身份验证和系统控制的风险。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
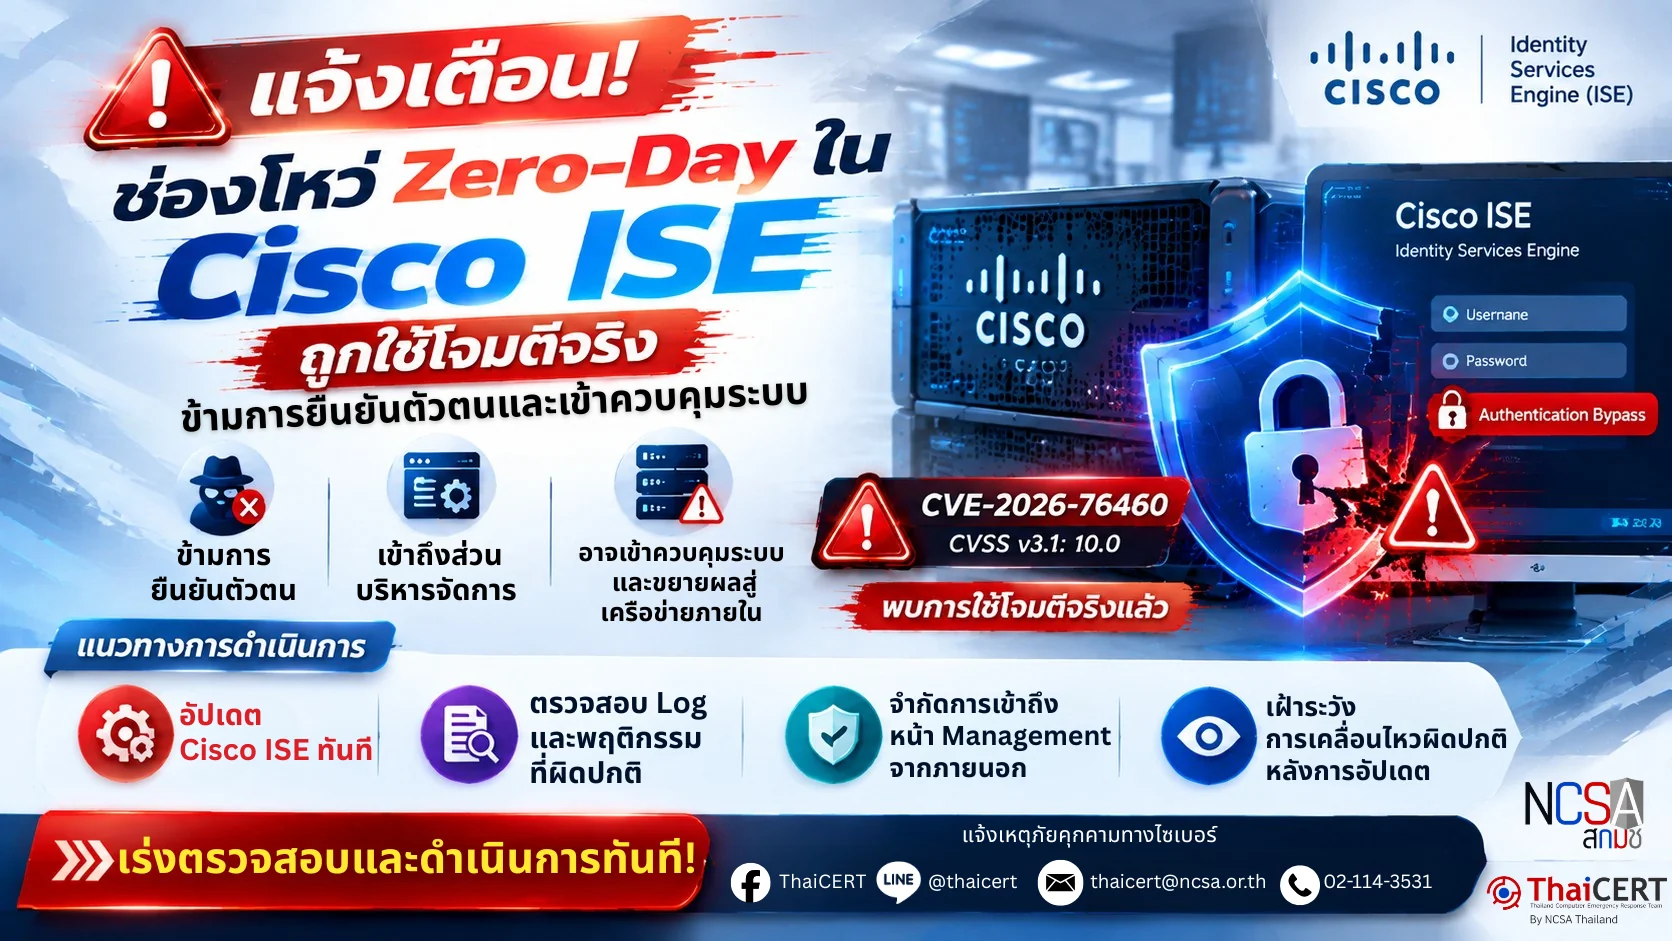
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการใช้ประโยชน์จากช่องโหว่ Zero-Day ใน Cisco Identity Services Engine (ISE) ซึ่งถูกนำไปใช้โจมตีจริง โดยช่องโหว่ดังกล่าวอาจทำให้ผู้โจมตีที่ไม่ได้รับอนุญาตสามารถ หลีกเลี่ยงการยืนยันตัวตน (Authentication Bypass) และเข้าถึงส่วนบริหารจัดการของระบบ Cisco ISE ได้ ส่งผลให้ผู้โจมตีอาจเข้าควบคุมระบบ เปลี่ยนแปลงการตั้งค่า หรือใช้เป็นช่องทางสำหรับโจมตีระบบเครือข่ายภายในองค์กรเพิ่มเติมได้[1]
Cisco และหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ระบุว่า ช่องโหว่ดังกล่าวมีระดับความรุนแรงสูงสุด และพบการนำไปใช้โจมตีในสถานการณ์จริงแล้ว แนะนำให้ผู้ดูแลระบบเร่งตรวจสอบระบบที่ได้รับผลกระทบและติดตั้งซอฟต์แวร์แก้ไขโดยเร็วที่สุด เนื่องจากยังไม่มีมาตรการแก้ไขชั่วคราวที่สามารถทดแทนการอัปเดตได้[2]
1. รายละเอียดช่องโหว่ CVE-2026-76460(CVSS v3.1:10.0)[3] เป็นช่องโหว่ประเภท Authentication Bypass ใน Cisco Identity Services Engine (ISE) ช่องโหว่นี้เกิดจากการตรวจสอบสิทธิ์ของ API ภายในระบบไม่เพียงพอ ส่งผลให้ผู้โจมตีจากระยะไกลที่ไม่มีบัญชีผู้ใช้งาน สามารถส่งคำร้องขอที่ถูกสร้างขึ้นเป็นพิเศษเพื่อหลีกเลี่ยงการยืนยันตัวตน และเข้าถึง Web-based Management Interface ของ Cisco ISE ได้โดยไม่ได้รับอนุญาต
2. รูปแบบการโจมตีและผลกระทบ[4] ผู้โจมตีจะค้นหาและมุ่งเป้าไปยังระบบ Cisco ISE ที่สามารถเข้าถึงได้ จากนั้นใช้ช่องโหว่ CVE-2026-76460 เพื่อข้ามกระบวนการยืนยันตัวตน และเข้าถึงส่วนบริหารจัดการของระบบโดยไม่ได้รับอนุญาต หากการโจมตีสำเร็จ อาจส่งผลกระทบดังนี้ 2.1 ผู้โจมตีอาจสามารถเข้าถึงหน้าจัดการ Cisco ISE และดำเนินการที่ไม่ได้รับอนุญาตภายในระบบ 2.2 เปลี่ยนแปลงการตั้งค่าควบคุมการเข้าถึงเครือข่าย อาจส่งผลต่อการกำหนดสิทธิ์ผู้ใช้งาน อุปกรณ์ หรือการควบคุมการเชื่อมต่อภายในองค์กร 2.3 ผู้โจมตีอาจใช้สิทธิ์หรือข้อมูลที่ได้รับเพื่อขยายการเข้าถึงไปยังระบบอื่นเพิ่มเติม
3. ระบบที่ควรเฝ้าระวัง 3.1 ระบบที่ใช้งาน Cisco Identity Services Engine (ISE) 3.2 ระบบ Cisco ISE ที่เปิดให้เข้าถึงผ่านเครือข่ายที่ไม่ปลอดภัยหรือมีการเชื่อมต่อจากภายนอก 3.3 ระบบที่มีการใช้งาน Cisco ISE เป็นศูนย์กลางควบคุมสิทธิ์การเข้าถึงเครือข่าย (Network Access Control)
4. แนวทางการเฝ้าระวัง ป้องกัน และรับมือ 4.1 อัปเดต Cisco ISE เป็นเวอร์ชันที่ได้รับการแก้ไขทันที โดยตรวจสอบเวอร์ชันที่ใช้งานและติดตั้ง Software Update ตามคำแนะนำของ Cisco เพื่อป้องกันการถูกโจมตีจากช่องโหว่ดังกล่าว 4.2 ตรวจสอบ Log ของระบบ Cisco ISE เช่น access.log เพื่อค้นหาการเข้าถึงที่ผิดปกติ หรือความพยายามใช้งานบัญชี 4.3 ตรวจสอบการสร้างบัญชีใหม่ การเปลี่ยนแปลงสิทธิ์ การเข้าสู่ระบบที่ผิดปกติ และการแก้ไขค่าการตั้งค่าระบบโดยไม่ได้รับอนุญาต 4.4 จำกัดการเข้าถึงหน้า Management Interface ไม่ควรเปิดหน้า Web Management ของ Cisco ISE ให้เข้าถึงจากอินเทอร์เน็ตโดยตรง หากไม่มีความจำเป็น ควรจำกัดผ่าน VPN, IP Allowlist หรือเครือข่ายภายใน 4.5 เฝ้าระวังพฤติกรรมผิดปกติที่อาจเกิดขึ้นภายหลัง เช่น การเข้าถึงระบบภายใน การเปลี่ยนแปลงค่า Network Policy หรือการใช้งานบัญชีที่ผิดปกติ
อ้างอิง [1] https://dg.th/9q4y85pd7x [2] https://dg.th/j18cmatwdh [3] https://dg.th/gjumbew6ks [4] https://dg.th/1utcy7amin
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现有报告称 Cisco Identity Services Engine (ISE) 中的零日漏洞已被用于实际攻击。这些漏洞可能允许未经授权的攻击者绕过身份验证并访问 Cisco ISE 管理系统,从而可能使攻击者控制系统、更改设置或将其用作进一步攻击组织内部网络的网关。[1]
思科和网络安全机构已将该漏洞列为高危漏洞,并表示该漏洞已在实际场景中被利用。系统管理员应尽快检查受影响的系统并安装补丁,因为目前没有临时修复方案可以替代更新。[2]
1. 漏洞描述 CVE-2026-76460(CVSS v3.1:10.0)[3] 是 Cisco Identity Services Engine (ISE) 中的一个身份验证绕过漏洞。此漏洞是由于本地 API 的身份验证不足造成的,允许没有帐户的远程攻击者发送特制请求来绕过身份验证,并获得对 Cisco ISE 基于 Web 的管理界面的未授权访问权限。
2. 攻击模式和影响[4] 攻击者会搜索并攻击任何可访问的 Cisco ISE 系统,然后利用 CVE-2026-76460 漏洞绕过身份验证,从而未经授权访问系统的管理界面。如果攻击成功,可能会产生以下影响:2.1 攻击者可以访问 Cisco ISE 管理界面,并在系统内执行未经授权的操作。2.2 网络访问控制设置的更改可能会影响组织内的用户、设备或连接控制。2.3 攻击者可以利用获得的权限或信息,将访问权限扩展到其他系统。
3. 需要监控的系统: 3.1 使用 Cisco Identity Services Engine (ISE) 的系统 3.2 可通过不安全的网络或外部连接访问的 Cisco ISE 系统 3.3 使用 Cisco ISE 作为中央网络访问控制 (NSC) 接口的系统。
4. 监控、预防和响应指南 4.1 立即将 Cisco ISE 更新至已打补丁的版本。验证当前使用的版本,并按照 Cisco 的建议安装软件更新,以防止利用此漏洞的攻击。4.2 监控 Cisco ISE 系统日志(例如 access.log),以发现异常访问或帐户尝试。4.3 调查新帐户的创建、权限更改、异常登录以及对系统设置的未经授权的修改。4.4 限制对管理界面的访问。除非绝对必要,否则不应直接从 Internet 访问 Cisco ISE Web 管理页面。应通过 VPN、IP 地址白名单或本地网络限制访问。4.5 监控任何潜在的后续异常行为,例如访问内部系统、更改网络策略设置或异常帐户使用。
参考文献 [1] https://dg.th/9q4y85pd7x [2] https://dg.th/j18cmatwdh [3] https://dg.th/gjumbew6ks [4] https://dg.th/1utcy7amin