แจ้งเตือนการแพร่กระจายมัลแวร์ XWorm ผ่าน 2CLoader เสี่ยงถูกควบคุมเครื่องและขโมยข้อมูล ผู้ดูแลระบบควรเร่งตรวจสอบและป้องกันระบบ - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组 (ThaiCERT) 发布警报:XWorm 恶意软件正通过 2Clouder 平台传播,存在系统控制和数据窃取的风险。系统管理员应立即展开调查并保护系统。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
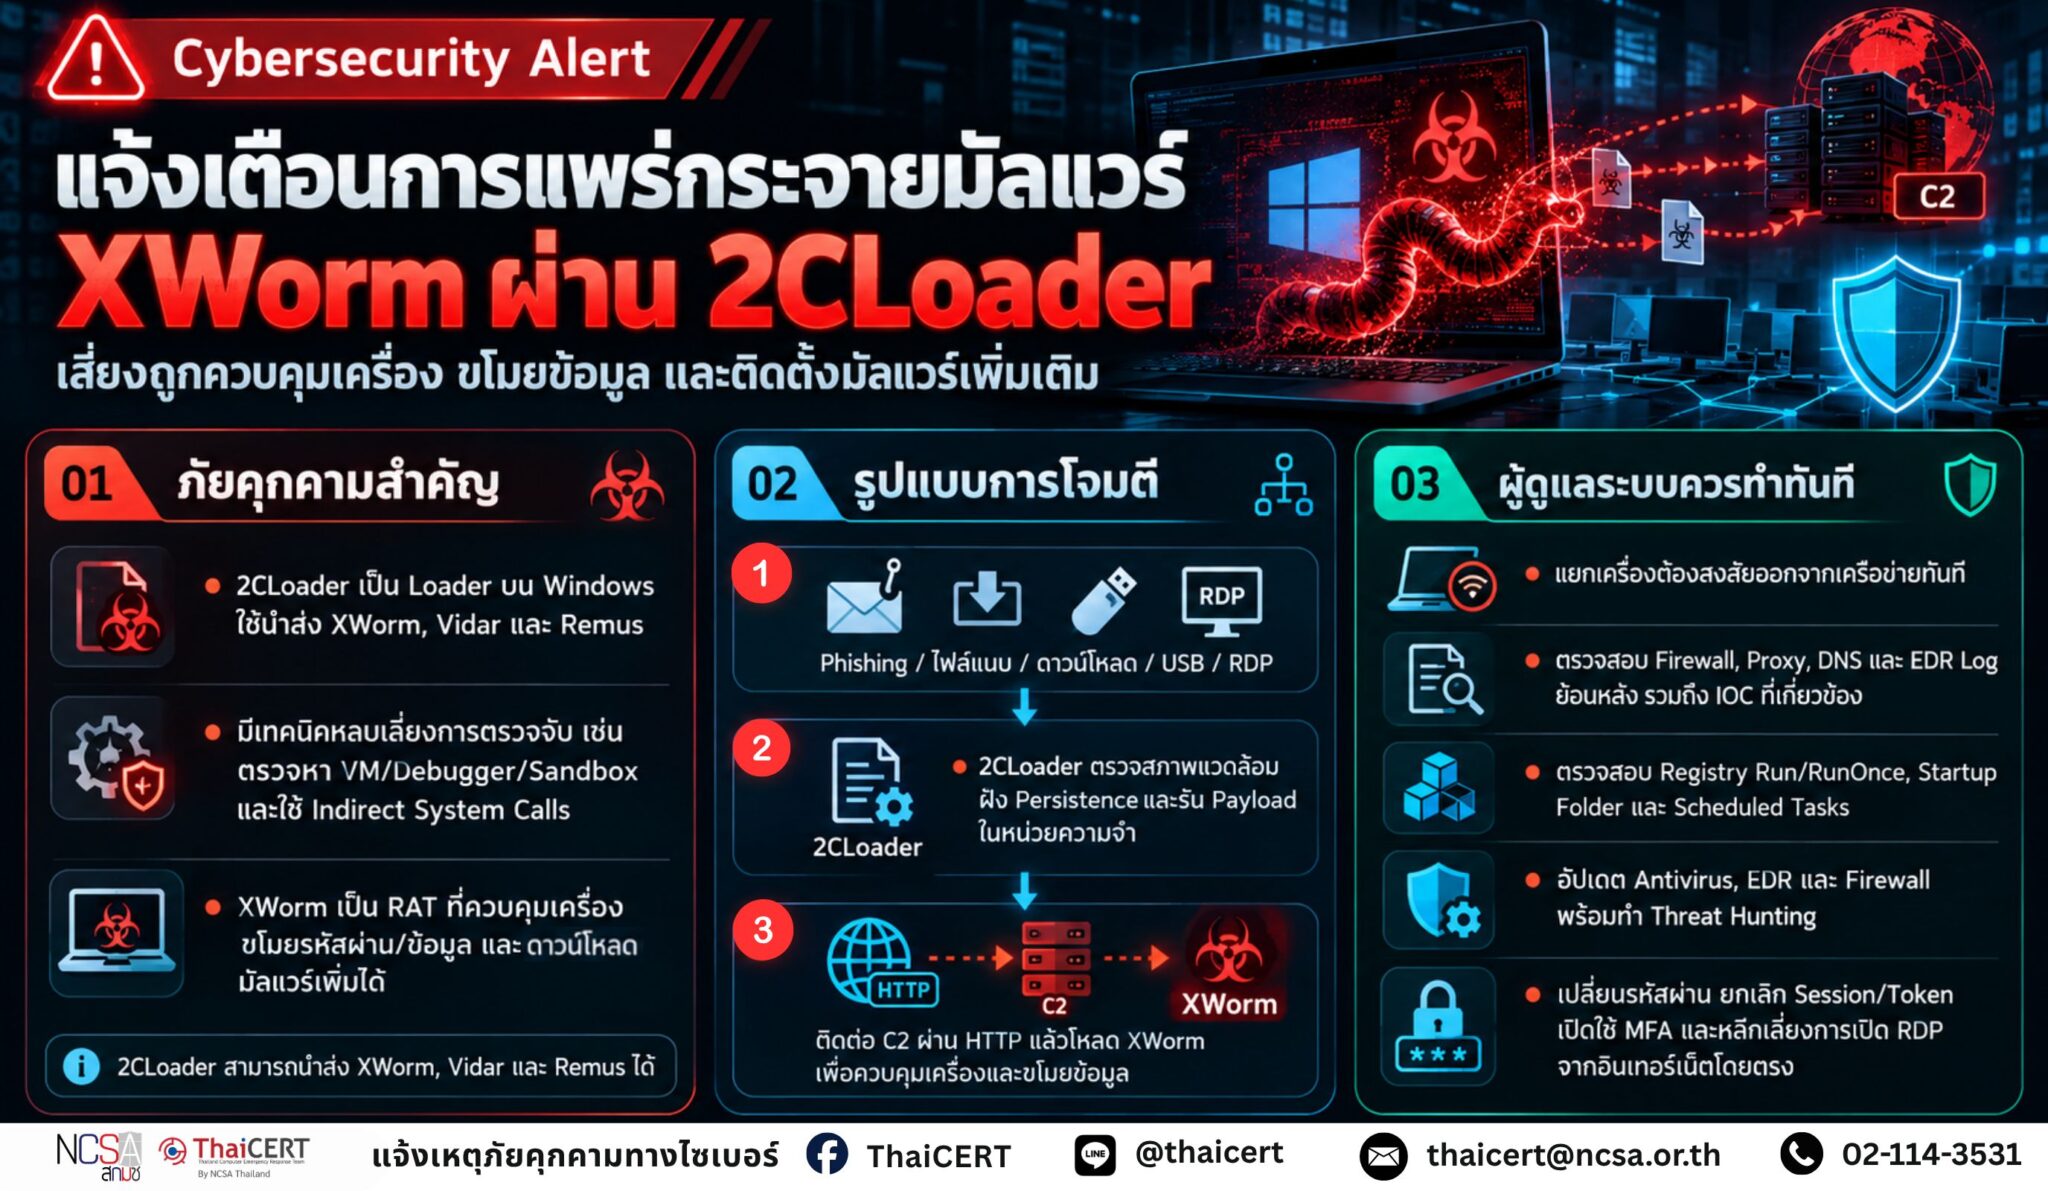
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามด้านความมั่นคงปลอดภัยทางไซเบอร์เกี่ยวกับการแพร่กระจายของมัลแวร์ XWorm ซึ่งเป็นมัลแวร์ประเภท Remote Access Trojan (RAT) ที่มีความสามารถในการควบคุมเครื่อง ขโมยข้อมูลสำคัญ และดาวน์โหลดมัลแวร์เพิ่มเติม โดยมีรายงานพบการใช้มัลแวร์ 2CLoader เป็นตัวโหลดสำหรับนำส่ง XWorm รวมถึงมัลแวร์ขโมยข้อมูล Vidar และ Remus ไปยังเครื่องที่ตกเป็นเป้าหมาย
2CLoader มีความสามารถในการหลบหลีกการตรวจจับหลายรูปแบบ เช่น การตรวจสอบ Virtual Machine และ Debugger การตรวจสอบพฤติกรรมของผู้ใช้งาน การใช้ Indirect System Calls และการแก้ไข Windows API เพื่อหลีกเลี่ยงระบบวิเคราะห์มัลแวร์ ขณะที่ XWorm สามารถนำไปสู่การเข้าควบคุมเครื่อง ขโมยรหัสผ่านและข้อมูลสำคัญ ตลอดจนติดตั้งมัลแวร์หรือเครื่องมืออันตรายเพิ่มเติมได้
1. รายละเอียดภัยคุกคาม 2CLoader เป็นมัลแวร์ประเภท Loader สำหรับระบบปฏิบัติการ Windows ซึ่งถูกออกแบบให้สามารถซ่อนและเรียกใช้ Payload อื่นภายในเครื่องเป้าหมายได้ โดย ThreatLabz พบว่ามัลแวร์ดังกล่าวถูกใช้เป็นหลักในการนำส่งมัลแวร์ขโมยข้อมูล Vidar และ Remus และพบการนำส่ง XWorm RAT ด้วย2CLoader มีการเข้ารหัส Configuration และ Payload ภายใน PE Resource และใช้กระบวนการถอดรหัสหลายชั้น ประกอบด้วย Rolling XOR และ AES-GCM ก่อนเรียกใช้ Payload นอกจากนี้ ยังใช้เทคนิค Hell’s Gate เพื่อดำเนินการ Indirect System Calls ซึ่งช่วยลดโอกาสถูกตรวจจับจาก Security Software ที่ตรวจสอบ Windows API ใน User Mode
มัลแวร์ยังสามารถตรวจสอบว่ากำลังทำงานภายใต้ Virtual Machine, Debugger หรือสภาพแวดล้อมสำหรับวิเคราะห์มัลแวร์หรือไม่ หากพบเงื่อนไขที่เข้าข่าย อาจยุติการทำงานหรือไม่ถอดรหัส Payload เพื่อหลีกเลี่ยงการวิเคราะห์ รวมถึงสามารถปลอมแปลงข้อมูลสภาพแวดล้อม เช่น Username, Computer Name, Volume Serial Number และค่าบางส่วนใน Registry ผ่านการ Hook Windows API
สำหรับ XWorm เป็นมัลแวร์แบบ Modular RAT ที่รองรับการควบคุมเครื่อง รวมถึงการขโมยข้อมูล เช่น รหัสผ่านและข้อมูลทางการเงิน การติดตั้งมัลแวร์เพิ่มเติม รวมถึงสามารถถูกนำไปใช้ร่วมกับ Spyware หรือ Ransomware ได้ โดยมีรายงานพบช่องทางการแพร่กระจายหลายรูปแบบ เช่น Phishing, Malicious Attachment, Drive-by Download, Exploit Kit, อุปกรณ์ USB และการเข้าถึงผ่าน Remote Desktop Protocol (RDP) ที่ถูกบุกรุก
2. รูปแบบการโจมตี 2.1 ผู้โจมตีอาจนำมัลแวร์เข้าสู่ระบบผ่านไฟล์หรือโปรแกรมที่เป็นอันตราย ทั้งนี้ รายงานของ ThreatLabz เกี่ยวกับ 2CLoader ไม่ได้ระบุช่องทาง Initial Access ที่แน่ชัด ขณะที่รายงานเกี่ยวกับ XWorm พบการแพร่กระจายผ่าน Phishing, Malicious Attachment, Drive-by Download, Exploit Kit, USB และการโจมตีหรือใช้ข้อมูลรับรองเพื่อเข้าถึง RDP 2.2 เมื่อมัลแวร์ 2CLoader ทำงาน จะตรวจสอบสภาพแวดล้อมของเครื่องเพื่อค้นหา Virtual Machine, Debugger และลักษณะที่เกี่ยวข้องกับ Sandbox รวมถึงตรวจสอบการเคลื่อนไหวของ Mouse และทรัพยากรของเครื่อง ก่อนพิจารณาถอดรหัสและเรียกใช้ Payload นอกจากนี้ ยังสามารถใช้ Indirect System Calls และ Inline Trampoline Hooks เพื่อช่วยหลีกเลี่ยงการตรวจจับ 2.3 มัลแวร์ 2CLoader รองรับกลไก Persistence หลายรูปแบบ เช่น Registry Run/RunOnce Keys, Startup Folder, Scheduled Task, ค่า Load ของ Windows และ UserInitMprLogonScript เพื่อให้มัลแวร์สามารถกลับมาทำงานหลังจากผู้ใช้งานเข้าสู่ระบบหรือเครื่องถูกรีสตาร์ต 2.4 มัลแวร์ 2CLoader สามารถเรียกใช้ Payload ภายใน Memory รวมถึงใช้ LoadPE, RunPE หรือ CLR Hosting สำหรับ .NET Assembly และสามารถสร้าง Process ในสถานะ Suspended ก่อนนำ Payload ไปทำงานภายใน Process ดังกล่าว โดยพบว่า dllhost.exe สามารถถูกใช้เป็น Target Process และสามารถปลอม explorer.exe เป็น Parent Process ได้ 2.5 มัลแวร์ 2CLoader ติดต่อ C2 ผ่าน HTTP โดยส่ง HTTP POST Request ซึ่งภายในประกอบด้วยข้อมูล JSON ที่ถูกเข้ารหัสด้วย XOR ข้อมูลที่ส่งสามารถประกอบด้วยเวอร์ชันระบบปฏิบัติการ Process ID ระดับสิทธิ์ จำนวน CPU หน่วยความจำ Locale และตำแหน่งไฟล์มัลแวร์ 2.6 หลังจากผ่านขั้นตอนดังกล่าว มัลแวร์ 2CLoader สามารถเรียกใช้ Payload ขั้นสุดท้าย โดยพบการนำส่ง Vidar, Remus และ XWorm ซึ่งอาจทำให้ผู้โจมตีสามารถขโมย Credentials หรือเข้าควบคุมระบบ และใช้ข้อมูลที่ได้สำหรับการโจมตีในขั้นตอนต่อไป
3. Indicators of Compromise (IOC) ที่เกี่ยวข้องกับ 2CLoader – URL ของเซิร์ฟเวอร์ Command and Control (C2) ที่ 2CLoader ใช้ติดต่อกลับไปยังฝั่งผู้โจมตี เพื่อส่งข้อมูลของเครื่องที่ติดมัลแวร์ และรับคำสั่งหรือข้อมูลเพิ่มเติมจากเซิร์ฟเวอร์ hxxps://aware-cr1[.]com/api/beacon – URL สำหรับดาวน์โหลดหรือเผยแพร่ไฟล์มัลแวร์ 2CLoader hxxp://62.60.226[.]185/t0907.exe – หมายเลข IP Address ของโครงสร้างพื้นฐานที่เกี่ยวข้องกับการแพร่กระจายมัลแวร์ 62.60.226[.]185 – ตัวอย่าง SHA-256 ของ 2CLoader 5edcaa75a28e5cd700bf7643b275fe5d28649aa41a0711f391ec1fca795a4e8a 0017821181723261801e24abb9d33c739f382889d46dbf46d320c87ac62e5ca6 06185d74edbdc06f99095e96f74aa2e49a1cda2d02a294c11a9ac35a0231075e 066d83b98a2081e0bb075c94376aebc9b0fd6499025cab1762d83bbb4d7576c6 0a2ef2c360cf6e3e3e5d844ca03fecc31924ba0e8c3ecd8aefa778cae10fb19e 0d2abd7d872196abd951f1d7ed6406486499e5d5acc04f28fcd4f45b1851711e 0e4d6c385922938ecc1962dbc7e5950b086459b172b70a945414cffe4395aa27 0ee6df8a309443c86c0bba8b376f39531513d3451b46bebd4b79bb9d5bf8dcb1
4. Indicators of Compromise (IOC) ที่เกี่ยวข้องกับ XWorm – หมายเลข IP Address ที่มีรายงานเชื่อมโยงกับโครงสร้างพื้นฐานของ XWorm 188.212.158[.]34 94.154.32[.]41 89.106.83[.]35 77.110.114[.]115 138.124.62[.]81 155.103.69[.]55 207.189.14[.]71 103.131.131[.]96 84.38.129[.]15 135.136.140[.]150 102.220.161[.]92 104.249.10[.]101 102.220.163[.]27 – Domain ที่มีรายงานเชื่อมโยงกับ โครงสร้างพื้นฐานของ XWorm 09090clami09090930032[.]duckdns[.]org loganwolverin2042[.]webredirect[.]org medellin202156[.]duckdns[.]org faithbiglovered[.]opik[.]net xw[.]jukt[.]top xw[.]fexd[.]top xw[.]cizt[.]top xw[.]bidz[.]top xw[.]vyqt[.]top xw[.]vqxt[.]top xw[.]maxr[.]top infogruposyc[.]duckdns[.]org nothinglikefaith[.]duckdns[.]org ebuxsfresh[.]duckdns[.]org loveyoufaith[.]duckdns[.]org 38[.]tcp[.]vip[.]cpolar[.]cn ogo1[.]duckdns[.]org
IOC ดังกล่าวเป็นข้อมูลที่ถูกรวบรวมจากแหล่งข่าวกรองภัยคุกคามที่อ้างอิงรายงาน Cyberint ผู้ดูแลระบบควรตรวจสอบบริบทและช่วงเวลาก่อนนำไป Block เนื่องจากโครงสร้างพื้นฐานของมัลแวร์สามารถเปลี่ยนแปลงได้ตลอดเวลา [2]
5. คำแนะนำด้านความปลอดภัย 5.1 ตรวจสอบเครื่องที่มีการเชื่อมต่อกับ IOC หรือมีพฤติกรรมผิดปกติ ให้แยกเครื่องออกจากเครือข่ายทันที เพื่อป้องกันการติดต่อกับ C2 และการดาวน์โหลดมัลแวร์เพิ่มเติม 5.2 ตรวจสอบ Firewall, Proxy, DNS และ EDR Log ย้อนหลัง เพื่อค้นหาการเชื่อมต่อไปยัง IP Address, Domain หรือพอร์ตที่เกี่ยวข้องกับ 2CLoader และ XWorm 5.3 ตรวจสอบ Registry Run/RunOnce, Startup Folder, Scheduled Tasks และกลไก Persistence อื่น โดยเฉพาะรายการที่ถูกสร้างขึ้นใหม่หรือชี้ไปยังไฟล์ที่ไม่รู้จัก 5.4 ตรวจสอบ Process Tree และ EDR เพื่อค้นหาการทำ Process Injection การเรียกใช้ Payload ใน Memory หรือพฤติกรรมผิดปกติของ dllhost.exe, explorer.exe และ Process ที่ไม่รู้จัก 5.5 อัปเดต Antivirus, EDR, Firewall และระบบตรวจจับภัยคุกคามให้เป็นเวอร์ชันล่าสุด พร้อมนำ IOC ที่เกี่ยวข้องไปใช้ในการ Threat Hunting และเฝ้าระวัง 5.6 หากตรวจพบมัลแวร์ ควรเปลี่ยนรหัสผ่าน ยกเลิก Session หรือ Token ที่ใช้งานอยู่ และเปิดใช้งาน MFA สำหรับบัญชีที่เกี่ยวข้อง 5.7 หลีกเลี่ยงการเปิด RDP จากอินเทอร์เน็ตโดยตรง ควรใช้งานผ่าน VPN หรือ Secure Remote Access พร้อมเปิดใช้งาน MFA และจำกัดสิทธิ์ตามหลัก Least Privilege 5.8 ใช้ Application Control หรือ Allowlisting เพื่อจำกัดการเรียกใช้ Executable และ Script จากแหล่งที่ไม่ได้รับอนุญาต โดยเฉพาะไฟล์ที่ดาวน์โหลดจากอินเทอร์เน็ต 5.9 เฝ้าระวัง URL และไฟล์แนบจากแหล่งที่ไม่รู้จัก พร้อมแนะนำผู้ใช้งานไม่เปิดไฟล์หรือคลิกลิงก์ที่ไม่สามารถยืนยันแหล่งที่มาได้ 5.10 สำรองข้อมูลสำคัญอย่างสม่ำเสมอ และแยก Backup ออกจากระบบ Production เพื่อลดผลกระทบหากมีการติดตั้ง Ransomware หรือมัลแวร์เพิ่มเติม
แหล่งอ้างอิง [1] https://dg.th/sx0uoz1tej [2] https://dg.th/5skz9r7ovj
泰国国家计算机安全事件响应中心(ThaiCERT)一直在密切监控XWorm恶意软件的传播,这是一种远程访问木马(RAT),能够控制计算机、窃取敏感数据并下载其他恶意软件。报告显示,攻击者利用2CLoader恶意软件作为加载器,将XWorm以及窃取数据的Vidar和Remus恶意软件一起传播到目标计算机。
2CLoader 能够通过多种方式逃避检测,例如利用虚拟机和调试器检查、用户行为监控、使用间接系统调用以及修改 Windows API 来绕过恶意软件分析系统。而 XWorm 则可能导致系统控制、密码和敏感数据被盗,以及安装其他恶意软件或恶意工具。
1. 威胁详情:2CLoader 是一款针对 Windows 操作系统的加载器恶意软件,旨在隐藏并执行目标机器中的其他有效载荷。ThreatLabz 发现,该恶意软件主要用于传播 Vidar 和 Remus 等数据窃取恶意软件,并且也被发现可以传播 XWorm RAT。2CLoader 会对 PE 资源中的配置和有效载荷进行加密,并在执行有效载荷之前使用包括滚动异或 (Rolling XOR) 和 AES-GCM 在内的多层解密过程。此外,它还采用地狱门 (Hell's Gate) 技术来执行间接系统调用,从而降低被在用户模式下检查 Windows API 的安全软件检测到的概率。
该恶意软件还可以检查自身是否运行在虚拟机、调试器或恶意软件分析环境中。如果满足条件,它可能会终止运行或拒绝解密有效载荷以避免被分析。此外,它还可以通过劫持 Windows API 来伪造环境信息,例如用户名、计算机名、卷序列号和某些注册表值。
XWorm 是一款模块化远程访问木马 (RAT) 恶意软件,支持系统控制和数据窃取,包括密码和财务信息。它可以安装其他恶意软件,并可与间谍软件或勒索软件协同使用。报告显示,其传播途径多种多样,包括网络钓鱼、恶意附件、恶意下载、漏洞利用工具包、USB 设备以及被入侵的远程桌面协议 (RDP) 访问。
2. 攻击方法 2.1 攻击者可能通过恶意文件或程序将恶意软件引入系统。虽然 ThreatLabz 关于 2CLoader 的报告并未具体说明其初始访问路径,但关于 XWorm 的报告显示,它通过网络钓鱼、恶意附件、恶意下载、漏洞利用工具包、U盘以及远程桌面协议 (RDP) 访问攻击或凭据攻击等方式传播。2.2 2CLoader 恶意软件一旦运行,就会检查机器环境中是否存在虚拟机、调试器和沙箱相关功能,包括监控鼠标移动和系统资源,然后再考虑解密和执行有效载荷。它还可以使用间接系统调用和内联跳转钩子来帮助逃避检测。2.3 2CLoader 恶意软件支持多种持久化机制,例如注册表运行/运行一次项、启动文件夹、计划任务、Windows 加载值和 UserInitMprLogonScript。为了使恶意软件能够在用户登录或计算机重启后恢复运行:2.4 2CLoader 恶意软件可以在内存中执行有效载荷,包括使用 LoadPE、RunPE 或 .NET 程序集的 CLR Hosting。它可以在执行有效载荷之前创建一个挂起的进程。已发现 dllhost.exe 可用作目标进程,并可将 explorer.exe 伪装成父进程。2.5 2CLoader 恶意软件通过 HTTP 协议向 C2 服务器发送包含 XOR 加密 JSON 数据的 HTTP POST 请求。这些数据可能包括操作系统版本、进程 ID、权限级别、CPU 使用率、内存使用率、区域设置和恶意软件文件位置。2.6 完成这些步骤后,2CLoader 恶意软件可以执行最终有效载荷,其中包括 Vidar、Remus 和 XWorm。这可能使攻击者窃取凭据或获得系统控制权,并利用获取的信息进行进一步攻击。
3. 与 2CLoader 相关的入侵指标 (IOC): – 2CLoader 用于联系攻击者以提供有关受感染机器的信息并从服务器接收命令或其他信息的命令与控制 (C2) 服务器的 URL。hxxps://aware-cr1[.]com/api/beacon – 用于下载或分发 2CLoader 恶意软件文件的 URL。hxxp://62.60.226[.]185/t0907.exe – 参与恶意软件传播的基础设施的 IP 地址。 62.60.226[.]185 – 2CLoader 的 SHA-256 示例 5edcaa75a28e5cd700bf7643b275fe5d28649aa41a0711f391ec1fca795a4e8a 0017821181723261801e24abb9d33c739f382889d46dbf46d320c87ac62e5ca6 06185d74edbdc06f99095e96f74aa2e49a1cda2d02a294c11a9ac35a0231075e 066d83b98a2081e0bb075c94376aebc9b0fd6499025cab1762d83bbb4d7576c6 0a2ef2c360cf6e3e3e5d844ca03fecc31924ba0e8c3ecd8aefa778cae10fb19e 0d2abd7d872196abd951f1d7ed6406486499e5d5acc04f28fcd4f45b1851711e 0e4d6c385922938ecc1962dbc7e5950b086459b172b70a945414cffe4395aa27 0ee6df8a309443c86c0bba8b376f39531513d3451b46bebd4b79bb9d5bf8dcb1
4. 与 XWorm 相关的入侵指标 (IOC) – 已报告的与 XWorm 基础设施相关的 IP 地址:188.212.158[.]34 94.154.32[.]41 89.106.83[.]35 77.110.114[.]115 138.124.62[.]81 155.103.69[.]55 207.189.14[.]71 103.131.131[.]96 84.38.129[.]15 135.136.140[.]150 102.220.161[.]92 104.249.10[.]101 102.220.163[.]27 – 据报告,以下域名与 XWorm 基础设施相关:09090clami09090930032[.]duckdns[.]org loganwolverin2042[.]webredirect[.]org medellin202156[.]duckdns[.]org faithbiglovered[.]opik[.]net xw[.]jukt[.]top xw[.]fexd[.]top xw[.]cizt[.]top xw[.]bidz[.]top xw[.]vyqt[.]top xw[.]vqxt[.]top xw[.]maxr[.]top infogruposyc[.]duckdns[.]org nothinglikefaith[.]duckdns[.]org ebuxsfresh[.]duckdns[.]org loveyoufaith[.]duckdns[.]org 38[.]tcp[.]vip[.]cpolar[.]cn ogo1[.]duckdns[.]org
上述 IOC 信息来源于网络情报报告等威胁情报来源。系统管理员在阻止恶意软件入侵之前应核实其上下文和时间段,因为恶意软件的基础架构随时可能发生变化。[2]
5. 安全建议 5.1 识别连接到入侵指标 (IOC) 或表现出异常行为的计算机。立即将这些计算机与网络隔离,以防止其与 C2 服务器连接并进一步下载恶意软件。5.2 检查防火墙、代理、DNS 和 EDR 日志,查找与 2CLoader 和 XWorm 关联的 IP 地址、域名或端口的连接。5.3 检查注册表 Run/RunOnce、启动文件夹、计划任务和其他持久化机制,特别是新创建的条目或指向未知文件的条目。5.4 检查进程树和 EDR,查找进程注入、内存有效载荷执行或 dllhost.exe、explorer.exe 和未知进程的异常行为。5.5 将您的防病毒软件、EDR、防火墙和威胁检测系统更新到最新版本。实施相关的入侵指标 (IOC) 以进行威胁搜寻和监控。5.6 如果检测到恶意软件,请更改密码、终止活动会话或令牌,并为关联帐户启用多因素身份验证 (MFA)。5.7 避免直接从 Internet 打开远程桌面协议 (RDP)。访问应通过 VPN 或启用多因素身份验证 (MFA) 的安全远程访问进行,并遵循最小权限原则进行权限限制。5.8 使用应用程序控制或白名单来限制执行来自未经授权来源的可执行文件和脚本,尤其是从互联网下载的文件。5.9 监控来自未知来源的 URL 和附件,并建议用户不要打开来自未经核实来源的文件或点击链接。5.10 定期备份重要数据,并将备份与生产系统分开,以减轻安装其他勒索软件或恶意软件的影响。
参考文献 [1] https://dg.th/sx0uoz1tej [2] https://dg.th/5skz9r7ovj