แจ้งเตือน! พบช่องโหว่ Zero-day ใน Cisco Secure Email Gateway ถูกใช้โจมตีจริง เสี่ยงถูกยึดควบคุมระบบด้วยสิทธิ์ Root เร่งอัปเดตทันที - Thailand Computer Emergency Response Team (ThaiCERT)警报!思科安全邮件网关中发现零日漏洞,目前已被积极利用,存在获取 root 权限的风险。请立即更新。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
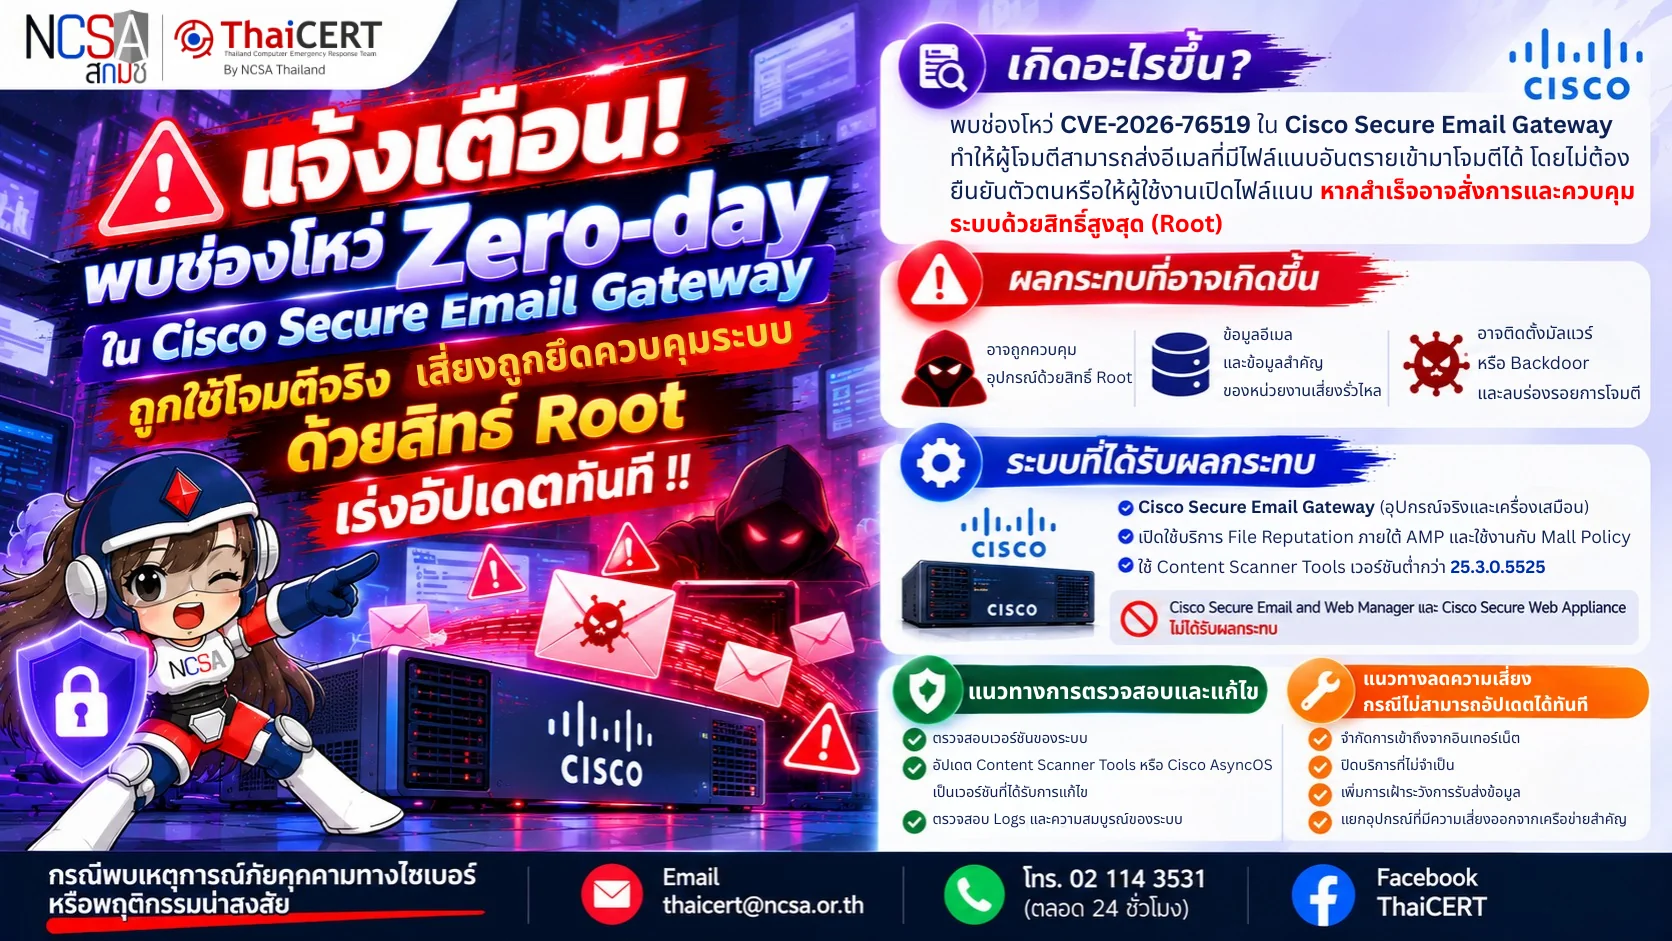
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่หมายเลข CVE-2026-76519 ในผลิตภัณฑ์ Cisco Secure Email Gateway ซึ่งเป็นระบบรักษาความปลอดภัยอีเมลของหน่วยงาน ทำให้ผู้โจมตีสามารถส่งอีเมลที่มีไฟล์แนบอันตรายผ่านอุปกรณ์ที่มีช่องโหว่ โดยไม่จำเป็นต้องยืนยันตัวตนหรือให้ผู้ใช้งานเปิดไฟล์แนบ หากโจมตีสำเร็จสามารถสั่งการและเข้าควบคุมระบบด้วยสิทธิ์สูงสุด (Root) ส่งผลกระทบต่อความปลอดภัยของข้อมูลและระบบอีเมลภายในหน่วยงาน ทั้งนี้ Cisco ได้เผยแพร่การอัปเดตเพื่อแก้ไขช่องโหว่ดังกล่าวแล้วเมื่อวันที่ 14 ตุลาคม 2569 [1]
1. รายละเอียดช่องโหว่[2] CVE-2026-76519 (CVSS v3.1:9.8) เป็นช่องโหว่ในฟังก์ชัน Advanced Malware Protection (AMP) ของ Cisco Secure Email Gateway เกิดจากการจัดการไฟล์แนบอีเมลที่ไม่เหมาะสม ทำให้ผู้โจมตีสามารถส่งอีเมลที่มีไฟล์แนบอันตรายเพื่อเขียนไฟล์และสั่งประมวลผลคำสั่งบนระบบด้วยสิทธิ์ Root ได้ และช่องโหว่นี้จัดอยู่ในประเภท Relative Path Traversal (CWE-23) ซึ่งอาจเปิดโอกาสให้ผู้โจมตีเขียนไฟล์ลงในตำแหน่งที่ไม่ได้รับอนุญาต และนำไปสู่การควบคุมระบบ โดยไม่จำเป็นต้องมีบัญชีผู้ใช้งาน
2. ผลกระทบที่อาจเกิดขึ้น 2.1 ผู้โจมตีอาจเข้าควบคุมอุปกรณ์ด้วยสิทธิ์สูงสุด (Root) และแก้ไขการตั้งค่าหรือไฟล์สำคัญของระบบโดยไม่ได้รับอนุญาต 2.2 ข้อมูลอีเมลและข้อมูลสำคัญของหน่วยงานที่ผ่านระบบอาจเสี่ยงต่อการถูกเข้าถึง แก้ไข หรือเปิดเผย รวมถึงอาจส่งผลกระทบต่อการให้บริการอีเมล 2.3 ผู้โจมตีอาจติดตั้งโปรแกรมอันตรายหรือช่องทางเข้าถึงระบบโดยไม่ได้รับอนุญาต (Backdoor) และลบร่องรอยการโจมตี ทำให้ตรวจสอบเหตุการณ์ย้อนหลังได้ยากขึ้น
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ ช่องโหว่นี้ส่งผลกระทบต่อ Cisco Secure Email Gateway ทั้งแบบอุปกรณ์จริง (Physical Appliance) และเครื่องเสมือน (Virtual Appliance) ที่ใช้ Cisco AsyncOS เวอร์ชันที่มีช่องโหว่ ดังต่อไปนี้ 3.1 เปิดใช้งานบริการ File Reputation ภายใต้ Advanced Malware Protection (AMP) และกำหนดให้ทำงานร่วมกับนโยบายอีเมล (Mail Policy) 3.2 ใช้งาน Content Scanner Tools เวอร์ชันต่ำกว่า 25.3.0.5525 ทั้งนี้ Cisco ยืนยันว่าผลิตภัณฑ์ Cisco Secure Email and Web Manager และ Cisco Secure Web Appliance ไม่ได้รับผลกระทบจากช่องโหว่นี้
4.แนวทางการตรวจสอบและแก้ไข[3] 4.1 ตรวจสอบเวอร์ชันของระบบ ตรวจสอบ Cisco Secure Email Gateway ที่ใช้งานอยู่ และเปรียบเทียบกับเวอร์ชันที่ได้รับผลกระทบตามประกาศของ Cisco เพื่อประเมินความเสี่ยงและดำเนินการแก้ไข 4.2 อัปเดตระบบเพื่อปิดช่องโหว่ อัปเดต Content Scanner Tools เป็นเวอร์ชัน 25.3.0.5525 หรือใหม่กว่า หรืออัปเกรด Cisco AsyncOS เป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว ตามคำแนะนำของ Cisco 4.3 ตรวจสอบบันทึกเหตุการณ์ย้อนหลัง ตรวจสอบ Logs ของอุปกรณ์ เพื่อค้นหาความพยายามเข้าถึงระบบโดยไม่ได้รับอนุญาต การเชื่อมต่อที่น่าสงสัย หรือพฤติกรรมผิดปกติที่อาจเกี่ยวข้องกับการโจมตี 4.4 ตรวจสอบความปลอดภัยของระบบ ตรวจสอบไฟล์สำคัญและการตั้งค่าของอุปกรณ์ เพื่อค้นหาการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต รวมถึงโปรแกรมหรือไฟล์ต้องสงสัยที่อาจถูกติดตั้งเพิ่มเติม
5. แนวทางลดความเสี่ยงกรณีไม่สามารถอัปเดตได้ทันที 5.1 จำกัดการเข้าถึงระบบ จำกัดการเข้าถึงส่วนบริหารจัดการอุปกรณ์จากอินเทอร์เน็ต โดยอนุญาตเฉพาะ IP Address หรือผู้ดูแลระบบที่ได้รับอนุญาต 5.2 ปิดบริการที่ไม่จำเป็น ปิดการใช้งานบริการหรือช่องทางเชื่อมต่อที่ไม่จำเป็น เพื่อลดโอกาสถูกโจมตีจากภายนอก 5.3 เพิ่มการเฝ้าระวัง ตรวจสอบการรับส่งข้อมูลเข้าและออกจากอุปกรณ์อย่างต่อเนื่อง เพื่อค้นหาการเชื่อมต่อหรือกิจกรรมที่ผิดปกติ 5.4 แยกอุปกรณ์ที่มีความเสี่ยง หากไม่สามารถอัปเดตได้ทันที ให้พิจารณาจำกัดการเชื่อมต่อหรือแยกอุปกรณ์ออกจากเครือข่ายสำคัญขององค์กรชั่วคราว โดยคำนึงถึงผลกระทบต่อการให้บริการอีเมล
📢 ThaiCERT แนะนำให้หน่วยงานและผู้ดูแลระบบที่ใช้งาน Cisco Secure Email Gateway เร่งตรวจสอบเวอร์ชัน และอัปเดตระบบโดยทันที
แหล่งอ้างอิง [1] https://dg.th/05a8pdoi2t [2] https://dg.th/putx8i6217 [3] https://dg.th/cud37gi4mt
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并在 Cisco Secure Email Gateway(一款面向企业的电子邮件安全系统)中发现了一个漏洞,编号为 CVE-2026-76519。该漏洞允许攻击者通过易受攻击的设备发送带有恶意附件的电子邮件,而无需用户进行身份验证或打开附件。如果攻击成功,攻击者可以以 root 权限执行命令并控制系统,从而影响企业内部的数据和电子邮件系统的安全。Cisco 已于 2026 年 10 月 14 日发布更新以修复此漏洞 [1]。
1. 漏洞详情[2] CVE-2026-76519 (CVSS v3.1:9.8) 是 Cisco 安全电子邮件网关高级恶意软件防护 (AMP) 功能中的一个漏洞。该漏洞由电子邮件附件处理不当引起,攻击者可以利用该漏洞发送带有恶意附件的电子邮件,这些附件可以写入系统并以 root 权限执行命令。此漏洞被归类为相对路径遍历 (CWE-23),攻击者可以利用该漏洞写入未经授权的位置,并在无需帐户的情况下控制系统。
2. 潜在影响:2.1 攻击者可能获得设备的根访问权限,并在未经授权的情况下修改系统设置或关键文件。2.2 通过系统传输的电子邮件数据和其他敏感的组织信息可能面临被访问、修改或泄露的风险,从而可能影响电子邮件服务。2.3 攻击者可能安装恶意软件或创建未经授权的后门,并清除攻击痕迹,使以往事件的调查变得困难。
3. 受影响产品:此漏洞会影响运行易受攻击的 Cisco AsyncOS 版本的物理和虚拟 Cisco Secure Email Gateway 设备,具体而言:3.1 已在高级恶意软件防护 (AMP) 下启用文件信誉服务,并配置为与邮件策略配合使用。3.2 使用的 Content Scanner Tools 版本低于 25.3.0.5525。Cisco 确认 Cisco Secure Email and Web Manager 和 Cisco Secure Web Appliance 不受此漏洞影响。
4. 调查和修复指南[3] 4.1 系统版本 检查您当前使用的 Cisco 安全电子邮件网关,并将其与 Cisco 公布的受影响版本进行比较,以评估风险并采取修复措施。 4.2 更新系统以修复漏洞。 将内容扫描工具更新至 25.3.0.5525 或更高版本,或按照 Cisco 的指示将 Cisco AsyncOS 升级到已修补的版本。 4.3 查看事件日志 查看设备日志,查找可能与攻击相关的未经授权的访问尝试、可疑连接或异常行为。 4.4 系统安全检查 检查关键设备文件和设置,查找未经授权的更改,包括可能已安装的任何可疑程序或文件。
5. 无法立即更新时的风险缓解措施:5.1 限制系统访问:限制从互联网访问设备管理,仅允许授权的 IP 地址或系统管理员访问。5.2 禁用不必要的服务:禁用不必要的服务或连接,以降低遭受外部攻击的可能性。5.3 加强监控:持续监控设备之间的数据传输,以检测异常连接或活动。5.4 隔离高风险设备:如果无法立即更新,请考虑暂时限制连接或将设备与关键组织网络隔离,同时考虑对电子邮件服务的影响。
📢 ThaiCERT 建议使用 Cisco Secure Email Gateway 的组织和系统管理员立即检查版本并更新系统。
参考文献 [1] https://dg.th/05a8pdoi2t [2] https://dg.th/putx8i6217 [3] https://dg.th/cud37gi4mt