🛡️เตรียมความพร้อมรับมือภัยคุกคาม AI ในองค์กร ตามกรอบ ISO/IEC 27090:2026 และแนวทางปฏิบัติ AI Security Guidelines ของ สกมช. - Thailand Computer Emergency Response Team (ThaiCERT)🛡️根据 ISO/IEC 27090:2026 和泰国计算机应急响应小组 (ThaiCERT) 的人工智能安全指南,做好组织应对人工智能威胁的准备。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
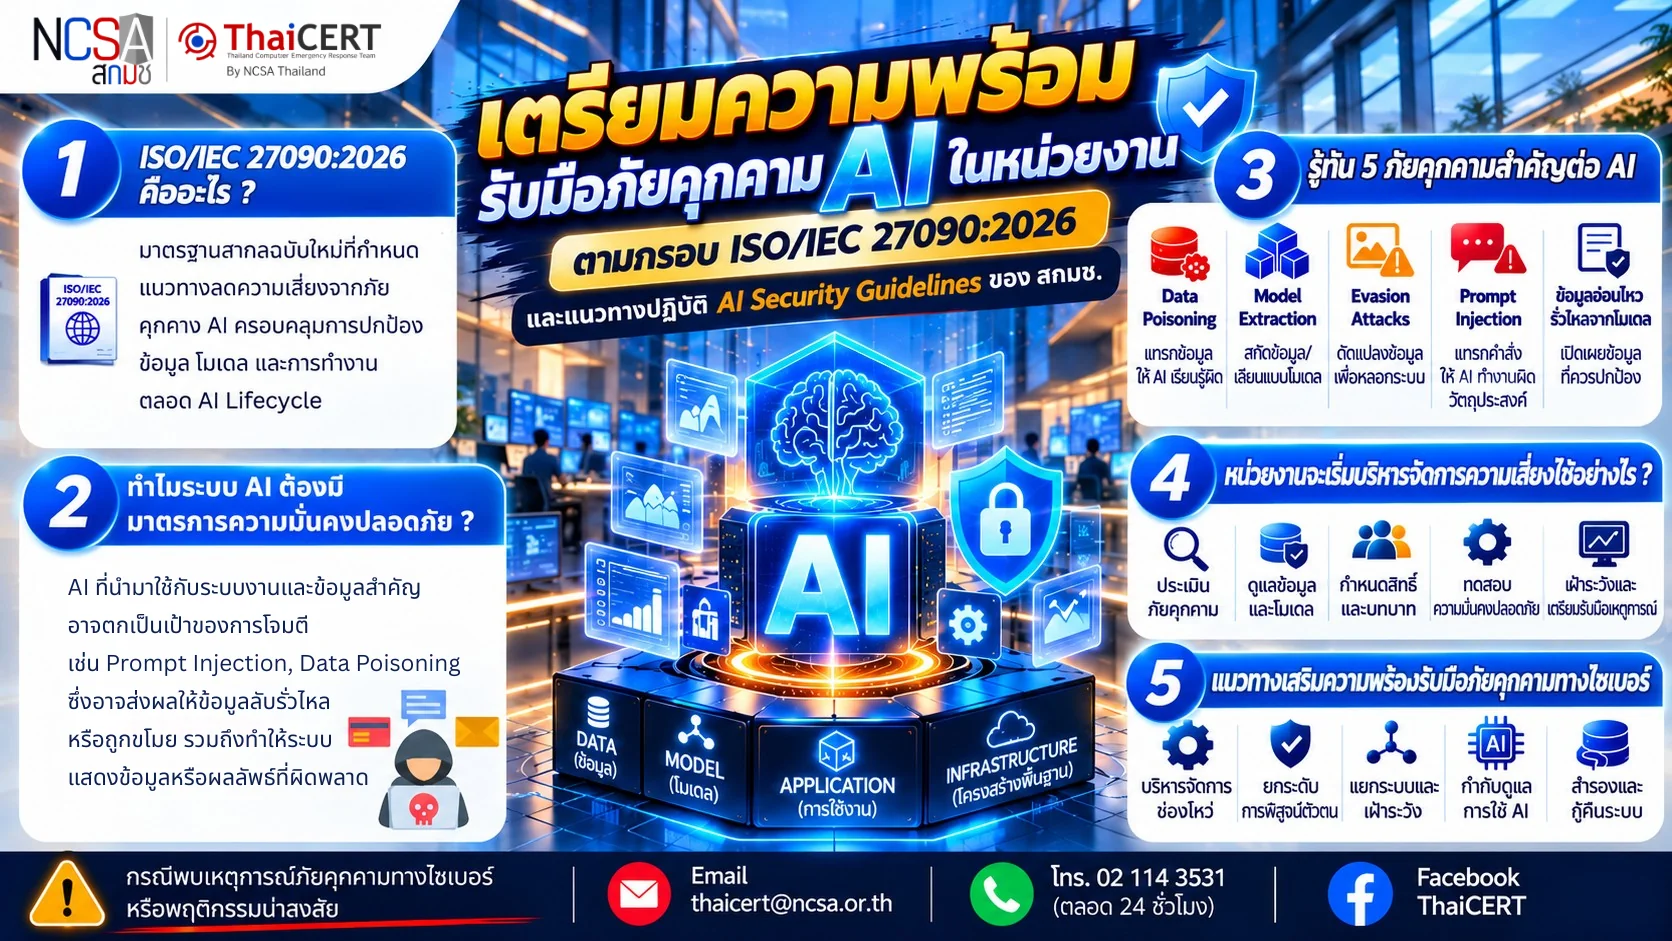
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามการเผยแพร่มาตรฐาน ISO/IEC 27090:2026 ซึ่งเป็นมาตรฐานสากลฉบับใหม่ที่ให้แนวทางทำความเข้าใจ ตรวจจับ และลดภัยคุกคามต่อระบบปัญญาประดิษฐ์ (AI) โดยปัจจุบันหน่วยงานภาครัฐและเอกชนมีการพัฒนาและประยุกต์ใช้ AI เพื่อสนับสนุนการดำเนินงานมากขึ้น จึงจำเป็นต้องคำนึงถึงความเสี่ยงด้านความมั่นคงปลอดภัย เช่น การดัดแปลงข้อมูลฝึกสอน การแทรกคำสั่งที่เป็นอันตราย และการขโมยหรือสกัดโมเดล ซึ่งอาจส่งผลกระทบต่อการรักษาความลับของข้อมูลและความถูกต้องของการทำงานของระบบ ในการนี้ ThaiCERT ได้สรุปประเด็นสำคัญจาก AI Security Guidelines ของ สกมช. ประกอบกับข้อมูลจาก ISO/IEC 27090:2026 เพื่อสร้างความตระหนักและให้หน่วยงานเตรียมมาตรการรับมือได้อย่างเหมาะสมกับบริบท ความเสี่ยง และทรัพยากรที่มีอยู่ โดยมีรายละเอียดดังนี้
1. ISO/IEC 27090:2026 คืออะไร? [1] ISO/IEC 27090:2026 เป็นมาตรฐานสากล (ซึ่งมีกำหนดการเผยแพร่อย่างเป็นทางการในเดือนตุลาคม 2026) ที่ช่วยให้องค์กรเข้าใจภัยคุกคามเฉพาะของระบบปัญญาประดิษฐ์ (AI) ตั้งแต่ข้อมูลฝึกสอน (Training Data) และโมเดล ไปจนถึงการทำงานของระบบระหว่างใช้งาน โดยครอบคลุมวงจร AI Lifecycle ตั้งแต่การพัฒนา การฝึกสอน การนำไปใช้งาน และการปรับปรุง พร้อมทั้งอธิบายลักษณะการโจมตี ผลกระทบ ตลอดจนแนวทางตรวจจับและบรรเทาความเสี่ยงที่เกี่ยวข้อง มาตรฐานดังกล่าวยังช่วยให้องค์กรมองเห็นภาพการป้องกัน AI อย่างเป็นระบบ เพราะการควบคุมสิทธิ์เข้าถึง (Access Control) เพียงอย่างเดียวอาจไม่เพียงพอ หากผู้โจมตีใช้การเรียกใช้งาน (API / Inference) ที่ดูเหมือนปกติเพื่อขโมยหรือสกัดโมเดล (Model Extraction) องค์กรจึงควรมีระบบบันทึก Log และเฝ้าระวังพฤติกรรมผิดปกติ ตลอดจนกำหนดผู้รับผิดชอบและขั้นตอนตอบสนองต่อเหตุการณ์ (Incident Response) อย่างชัดเจน ฉะนั้น ISO/IEC 27090:2026 จึงเป็นแนวทางอ้างอิงสำหรับเสริมสร้างมาตรการความมั่นคงปลอดภัยไซเบอร์เดิมที่มีอยู่ เพื่อมุ่งเน้นการคุ้มครองข้อมูล โมเดล และการทำงานของระบบ AI
2. ทำไมระบบ AI จึงต้องมีมาตรการด้านความมั่นคงปลอดภัย ปัจจุบัน หลายองค์กรเริ่มนำปัญญาประดิษฐ์ (AI) มาประยุกต์ใช้ในการทำงาน เช่น การพัฒนาระบบ Chatbot ตอบคำถามจากเอกสารภายใน การสรุปข้อมูล และการสนับสนุนการตัดสินใจ ส่งผลให้ AI เข้าถึงข้อมูลและระบบงานสำคัญขององค์กรมากขึ้น ขณะเดียวกัน ก็เปิดช่องทางการโจมตีรูปแบบใหม่ เช่น การทำ Data Poisoning เพื่อให้ AI วิเคราะห์ผิดพลาด การแทรกคำสั่งอันตราย (Prompt Injection) ในเอกสารเพื่อล่อลวงให้เปิดเผยข้อมูล หรือการสกัดผลลัพธ์ไปสร้างโมเดลเลียนแบบ (Model Extraction) การโจมตีเหล่านี้มักเกิดขึ้นในขณะที่ระบบยังทำงานตามปกติ จึงตรวจพบได้ยาก และอาจส่งผลให้ข้อมูลความลับรั่วไหล หรือบุคลากรนำผลประมวลผลที่ผิดพลาดไปใช้ตัดสินใจ ยิ่งไปกว่านั้น หากนำข้อมูลที่ถูกดัดแปลงกลับไปฝึกสอนซ้ำ (Re-training) ผลกระทบจะฝังรากลึกต่อเนื่องไปยังโมเดลรุ่นถัดไป ด้วยเหตุนี้ องค์กรจึงควรกำหนดมาตรการความมั่นคงปลอดภัยควบคู่ไปกับการพัฒนาและใช้งาน AI ครอบคลุมตั้งแต่การตรวจสอบความถูกต้องของข้อมูล การควบคุมสิทธิ์เข้าถึง ไปจนถึงการเฝ้าระวังและตอบสนองเมื่อพบพฤติกรรมผิดปกติ โดยสามารถศึกษาแนวปฏิบัติของ สกมช. และมาตรฐาน ISO/IEC 27090:2026 เพื่อนำมาประยุกต์ใช้ให้เหมาะสมกับบริบทของระบบงาน
3. รู้ทัน 5 ภัยคุกคามต่อระบบ AI [2] จากช่องทางการโจมตีและลักษณะความเสี่ยงข้างต้น ThaiCERT ได้สรุป 5 ภัยคุกคามสำคัญที่อ้างอิงจากมาตรฐาน ISO/IEC 27090:2026 พร้อมแนวทางลดความเสี่ยงตาม AI Security Guidelines ของ สกมช. เพื่อให้องค์กรนำไปประยุกต์รับมือได้อย่างตรงจุด ดังนี้ 3.1 แทรกข้อมูลเพื่อให้ AI เรียนรู้ผิด (Data Poisoning): ผู้โจมตีแทรกหรือดัดแปลงข้อมูลฝึกสอน เพื่อชักนำให้โมเดลทำงานตามที่ต้องการ แนวทางลดความเสี่ยง ได้แก่ การตรวจสอบแหล่งที่มา คุณภาพ และความถูกต้องของข้อมูลก่อนนำไปฝึกสอนหรือปรับปรุงโมเดล 3.2 เรียกใช้งานเพื่อสกัดข้อมูลและเลียนแบบโมเดล (Model Extraction): ผู้โจมตีรวบรวมข้อมูลนำเข้าและผลลัพธ์จากการเรียกใช้งาน เพื่อนำไปสร้างโมเดลเลียนแบบ ซึ่งเป็นตัวอย่างหนึ่งของการขโมยหรือสกัดโมเดลที่บทความ ISO กล่าวถึงภายใต้หัวข้อ Model Exfiltration แนวทางลดความเสี่ยง ได้แก่ การควบคุมสิทธิ์เข้าถึง จำกัดอัตราการเรียกใช้ และเฝ้าระวังรูปแบบการใช้งานผิดปกติ 3.3 ดัดแปลงข้อมูลเพื่อหลอกให้ AI วิเคราะห์ผิด (Evasion Attacks): ผู้โจมตีสร้างหรือปรับแต่งข้อมูลนำเข้าเพื่อให้โมเดลจำแนกหรือประเมินผิดพลาด แนวทางลดความเสี่ยง ได้แก่ การตรวจสอบข้อมูลนำเข้าและทดสอบความทนทานของโมเดลต่อข้อมูลที่สร้างขึ้นเพื่อหลอกระบบ 3.4 แทรกคำสั่งเพื่อชักนำให้ AI ทำงานผิดวัตถุประสงค์ (Prompt Injection): คำสั่งอันตรายอาจมาจากผู้ใช้โดยตรง หรือแฝงในข้อความ เอกสาร และข้อมูลภายนอกที่ AI นำมาประมวลผล แนวทางลดความเสี่ยง ได้แก่ การตรวจสอบและคัดกรองข้อมูลนำเข้า จำกัดสิทธิ์การดำเนินการของระบบ และตรวจสอบผลลัพธ์ก่อนนำไปใช้งานต่อ 3.5 ข้อมูลอ่อนไหวรั่วไหลจากโมเดล: โมเดลอาจเปิดเผยข้อมูลที่จดจำจากการฝึกสอน หรือให้ผลลัพธ์ที่นำไปอนุมานข้อมูลที่ควรได้รับการปกป้อง แนวทางลดความเสี่ยง ได้แก่ การใช้ข้อมูลเท่าที่จำเป็น ควบคุมสิทธิ์เข้าถึง และทดสอบความเสี่ยงต่อการเปิดเผยข้อมูล
4. องค์กรจะเริ่มบริหารจัดการความเสี่ยงได้อย่างไร? [3] นอกจากมาตรฐาน ISO/IEC 27090 ที่ช่วยให้เข้าใจภัยคุกคามเชิงเทคนิคแล้ว องค์กรยังสามารถนำแนวทาง AI Security Guidelines ของ สกมช. มาประยุกต์ใช้เป็นกรอบการป้องกันเบื้องต้น เพื่อให้ครอบคลุมวงจรชีวิตการทำงานของระบบ AI โดยสามารถเริ่มต้นดำเนินการใน 5 ด้านสำคัญ ดังนี้ 4.1 ระบุองค์ประกอบของระบบและประเมินภัยคุกคาม ระบุทรัพย์สิน AI ให้ครอบคลุม ทั้งแหล่งที่มาของข้อมูล (Data Sources) การส่งข้อมูล (Data Pipeline) สภาพแวดล้อมที่ใช้ฝึกสอน (Training Environment) รวมถึง API และแอปพลิเคชันที่เกี่ยวข้อง พร้อมประเมินความเสี่ยงตามบริบทการใช้งานจริง 4.2 ดูแลความมั่นคงปลอดภัยของข้อมูลและโมเดล ตรวจสอบความถูกต้อง แหล่งที่มา (Provenance) และความสมบูรณ์ของข้อมูลและโมเดล จัดเก็บในพื้นที่ปลอดภัย บังคับใช้ระบบควบคุมเวอร์ชัน (Version Control) และป้องกันการเข้าถึงหรือดัดแปลงแก้ไขโดยไม่ได้รับอนุญาต 4.3 กำหนดสิทธิ์และบทบาทความรับผิดชอบให้ชัดเจน จำกัดสิทธิ์การเข้าถึงข้อมูลและโมเดลตามหลักเอกสิทธิ์น้อยที่สุด (Least Privilege) พร้อมกำหนดบทบาทและหน้าที่ความรับผิดชอบของผู้พัฒนา (Dev) ผู้ดูแลระบบ (Ops) ผู้ดูแลข้อมูล (Data Governance) ผู้ใช้งาน และฝ่ายความมั่นคงปลอดภัย (Cybersecurity) ให้ชัดเจน 4.4 ทดสอบและทวนสอบความมั่นคงปลอดภัย (Security Testing) ทดสอบความทนทานของโมเดลต่อการโจมตี (เช่น Evasion Attack, Prompt Injection, Jailbreaking) รวมถึงประเมินความเสี่ยงการรั่วไหลของข้อมูล (เช่น Model Inversion) ทั้งก่อนนำระบบขึ้นใช้งานจริง (Go-Live) และเมื่อมีการเปลี่ยนแปลงสำคัญ 4.5 บันทึกข้อมูล เฝ้าระวัง และเตรียมพร้อมรับมือเหตุการณ์ จัดเก็บ Log ข้อมูลนำเข้า ผลลัพธ์ การเรียกใช้ API และการทำงานของผู้ดูแลระบบ พร้อมตั้งระบบเฝ้าระวังพฤติกรรมผิดปกติ จัดทำแผนเผชิญเหตุ (Incident Response Plan) และเตรียมระบบสำรองหรือแนวทางกู้คืนเมื่อเกิดเหตุภัยคุกคาม
5. แนวทางเสริมความพร้อมรับมือภัยคุกคามทางไซเบอร์ [4] นอกจากมาตรการดูแลความปลอดภัยของระบบ AI แล้ว องค์กรจำเป็นต้องตระหนักว่าผู้โจมตีก็มีการนำ AI มาใช้เป็นเครื่องมือเพื่อเพิ่มความเร็วและขีดความสามารถในการสำรวจระบบ ค้นหาช่องโหว่ หรือหลอกลวงบุคลากรด้วยเช่นกัน องค์กรจึงควรถือโอกาสนี้ทบทวนและยกระดับมาตรการความมั่นคงปลอดภัยไซเบอร์พื้นฐานควบคู่กันไป โดยอิงตามแนวทางของ สกมช. ใน 5 ประเด็นสำคัญ ดังนี้ 5.1 จัดทำบัญชีทรัพย์สินและบริหารจัดการช่องโหว่: จัดทำทะเบียนระบบ เว็บไซต์ แอปพลิเคชัน API บริการคลาวด์ และสภาพแวดล้อมสำหรับพัฒนาและทดสอบ พร้อมเร่งแก้ไขช่องโหว่ที่มีความเสี่ยงสูงหรือถูกใช้โจมตีจริง 5.2 ยกระดับการพิสูจน์ตัวตนและควบคุมสิทธิ์: ใช้การยืนยันตัวตนหลายปัจจัย (MFA) กับบัญชีผู้ดูแลระบบและบริการสำคัญ กำหนดสิทธิ์ตามหลักเท่าที่จำเป็น และทบทวนหรือเพิกถอนสิทธิ์ที่ไม่จำเป็นอย่างสม่ำเสมอ 5.3 แบ่งแยกระบบและเฝ้าระวังกิจกรรมผิดปกติ: แยกระบบสำคัญออกจากกัน จำกัดการเข้าถึงจากภายนอก และรวบรวมบันทึกเหตุการณ์จากระบบสำคัญเพื่อตรวจจับและวิเคราะห์พฤติกรรมที่อาจเกี่ยวข้องกับการโจมตี 5.4 กำกับดูแลการใช้ AI และ AI Agent: กำหนดขอบเขตสิทธิ์การเข้าถึงระบบและข้อมูล จัดเก็บบันทึกกิจกรรม และให้มีผู้รับผิดชอบตรวจสอบหรืออนุมัติการดำเนินการที่อาจส่งผลกระทบต่อระบบหรือข้อมูลสำคัญ 5.5 เตรียมความพร้อมในการสำรองและกู้คืนระบบ: สำรองข้อมูลตามหลัก 3-2-1-1-0 จัดเก็บสำเนาที่แก้ไขหรือลบได้ยาก จำกัดสิทธิ์เข้าถึงข้อมูลสำรอง และทดสอบการกู้คืนระบบอย่างสม่ำเสมอ
หน่วยงานสามารถศึกษา AI Security Guidelines ของ สกมช. เพื่อประกอบการประเมินความเสี่ยงและกำหนดมาตรการดูแลระบบ AI พร้อมติดตามข้อมูลมาตรฐาน ISO/IEC 27090:2026 จากเว็บไซต์ทางการของ ISO เพื่อเสริมความเข้าใจเกี่ยวกับภัยคุกคามและแนวทางรับมือที่เกี่ยวข้อง
แหล่งอ้างอิง [1] https://dg.th/rtei08fw4l [2] https://dg.th/ju8gflxisv [3] https://dg.th/ve8taj35yx [4] https://dg.th/gxlf6nzocp
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直密切关注 ISO/IEC 27090:2026 的发布。该国际标准为理解、检测和缓解人工智能 (AI) 系统面临的威胁提供了指导方针。目前,政府和私营部门组织正日益开发和应用人工智能来支持其运营。因此,必须考虑诸如训练数据篡改、恶意注入命令以及模型窃取或提取等安全风险,这些风险会影响数据机密性和系统完整性。为此,ThaiCERT 总结了泰国国家科技发展署 (NSTDA) 发布的《人工智能安全指南》中的要点,并结合 ISO/IEC 27090:2026 的相关信息,旨在提高各组织的安全意识,并使其能够根据自身情况、风险和可用资源制定相应的应对措施。详情如下:
1. 什么是 ISO/IEC 27090:2026?[1] ISO/IEC 27090:2026 是一项国际标准(计划于 2026 年 10 月正式发布),旨在帮助组织了解人工智能 (AI) 系统面临的具体威胁,涵盖从训练数据和模型到系统部署运行的各个环节。它涵盖了 AI 的整个生命周期,包括开发、训练、部署和改进,并描述了攻击类型、攻击影响以及检测和缓解相关风险的方法。该标准还为组织提供了 AI 保护的系统性视角,因为如果攻击者利用看似正常的 API 推理来窃取或提取模型,仅靠访问控制可能不足以应对威胁。组织应建立异常行为的日志记录和监控系统,并明确定义责任方和事件响应程序。因此,ISO/IEC 27090:2026 是一项参考指南,旨在加强现有的网络安全措施,重点保护 AI 数据、模型和系统运行。
2. 为什么人工智能系统对安全措施至关重要?许多组织目前正在将人工智能 (AI) 应用于其工作中,例如开发聊天机器人来回答内部文档中的问题、汇总数据以及辅助决策。这使得人工智能能够更便捷地访问关键的组织数据和系统。与此同时,这也带来了新的攻击途径,例如数据投毒导致人工智能在分析中出错、向文档中注入恶意指令诱骗用户泄露信息,或者提取模型以创建类似模型。这些攻击通常发生在系统正常运行期间,因此难以检测。它们可能导致机密信息泄露,或人员使用错误的处理结果进行决策。此外,如果修改后的数据被重新训练,其影响可能会深深地根植于后续模型中。因此,组织应在开发和使用人工智能的同时建立安全措施,包括数据验证、访问控制以及对异常行为的监控和响应。他们可以研究国家科学技术发展署 (NSTDA) 的最佳实践和 ISO/IEC 27090:2026 标准,并根据其具体系统环境进行适当调整。
3. 了解人工智能系统的五大威胁 [2] 基于上述攻击渠道和风险特征,ThaiCERT 根据 ISO/IEC 27090:2026 标准总结了五大重要威胁,并根据国家科技发展局 (NSTDA) 的人工智能安全指南提供了相应的风险降低指南,以便各组织能够直接应用这些指南来应对问题,具体如下:3.1 数据投毒:攻击者插入或修改训练数据,使模型按预期运行。风险降低指南包括在训练或改进模型之前检查数据的来源、质量和准确性。3.2 模型窃取:攻击者收集输入数据和执行结果,以创建模型副本,这是 ISO 文章中“模型外泄”主题下提到的模型窃取或提取的一个例子。风险降低指南包括控制访问权限、限制执行速率以及监控异常使用模式。3.3 规避攻击:攻击者创建或修改输入数据,使模型分类或评估错误。风险缓解策略包括检查输入数据和测试模型对篡改数据的恢复能力。3.4 提示注入:恶意命令可能直接来自用户,也可能嵌入在人工智能处理的消息、文档和外部数据中。风险缓解策略包括检查和过滤输入数据、限制系统访问权限以及在使用前验证结果。3.5 模型敏感数据泄露:模型可能会泄露其在训练过程中记忆的信息,或产生导致对受保护数据进行推断的结果。风险缓解策略包括仅使用必要数据、控制访问权限以及测试数据泄露风险。
4. 组织如何开始管理风险?[3] 除了有助于理解技术威胁的 ISO/IEC 27090 标准外,组织还可以应用国家科技发展署 (NSTDA) 的《人工智能安全指南》作为基础保护框架,以覆盖整个人工智能系统生命周期。这可以从以下五个关键领域入手:4.1 识别系统组件并评估威胁。全面识别人工智能资产,包括数据源、数据管道、训练环境、API 和相关应用程序,并在实际使用环境中评估风险。4.2 确保数据和模型安全。验证数据和模型的有效性、来源(出处)和完整性,将其存储在安全位置,实施版本控制,并防止未经授权的访问或修改。4.3 明确定义权限和责任。基于最小权限原则限制对数据和模型的访问权限,并明确开发人员 (Dev)、系统管理员 (Ops)、数据治理人员、用户和安全人员的角色和责任。 (网络安全)明确规定:4.4 安全测试与验证:测试模型抵御攻击(例如,规避攻击、提示注入、越狱)的能力,并在上线前以及发生重大变更时评估数据泄露风险(例如,模型反转)。4.5 记录数据、监控和事件应对:存储输入数据、结果、API 调用和管理员活动的日志。建立异常行为监控系统,制定事件响应计划,并在出现威胁时准备备份系统或恢复计划。
5. 加强网络威胁防范的指导原则 [4] 除了人工智能安全措施外,各组织还需意识到攻击者也在利用人工智能作为工具,以提高探索系统、发现漏洞或欺骗人员的速度和能力。因此,各组织应借此机会,结合国家网络安全局的指导原则,在以下五个关键领域审查并升级其基本网络安全措施:5.1 资产清单和漏洞管理:建立系统、网站、应用程序、API、云服务以及开发和测试环境的登记册,并加快修复高风险漏洞或正在遭受攻击的漏洞。5.2 加强身份验证和访问控制:对管理员帐户和关键服务使用多因素身份验证 (MFA),仅在必要时定义访问权限,并定期审查或撤销不必要的访问权限。 5.3 系统隔离与异常监控:隔离关键系统,限制外部访问,并收集关键系统的事件日志,以检测和分析可能与攻击相关的行为。5.4 监督人工智能和人工智能代理的使用:定义系统和数据的访问权限范围,并保留活动日志。5.5 做好系统备份和恢复准备:使用 3-2-1-1-0 原则备份数据,存储难以修改或删除的副本,限制对备份的访问,并定期测试系统恢复能力。
各机构可以研究国家科技发展署(NSTDA)的人工智能安全指南,以评估风险并制定人工智能系统保护措施。他们还可以参考ISO官方网站上的ISO/IEC 27090:2026标准,以加深对相关威胁和应对策略的理解。
参考文献 [1] https://dg.th/rtei08fw4l [2] https://dg.th/ju8gflxisv [3] https://dg.th/ve8taj35yx [4] https://dg.th/gxlf6nzocp