แจ้งเตือน! ช่องโหว่ Zero-day ใน Palo Alto Networks PAN-OS เสี่ยงถูกรันคำสั่งโดยไม่ได้รับอนุญาต - Thailand Computer Emergency Response Team (ThaiCERT)警报!Palo Alto Networks PAN-OS 存在零日漏洞,可能导致未经授权的程序执行 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
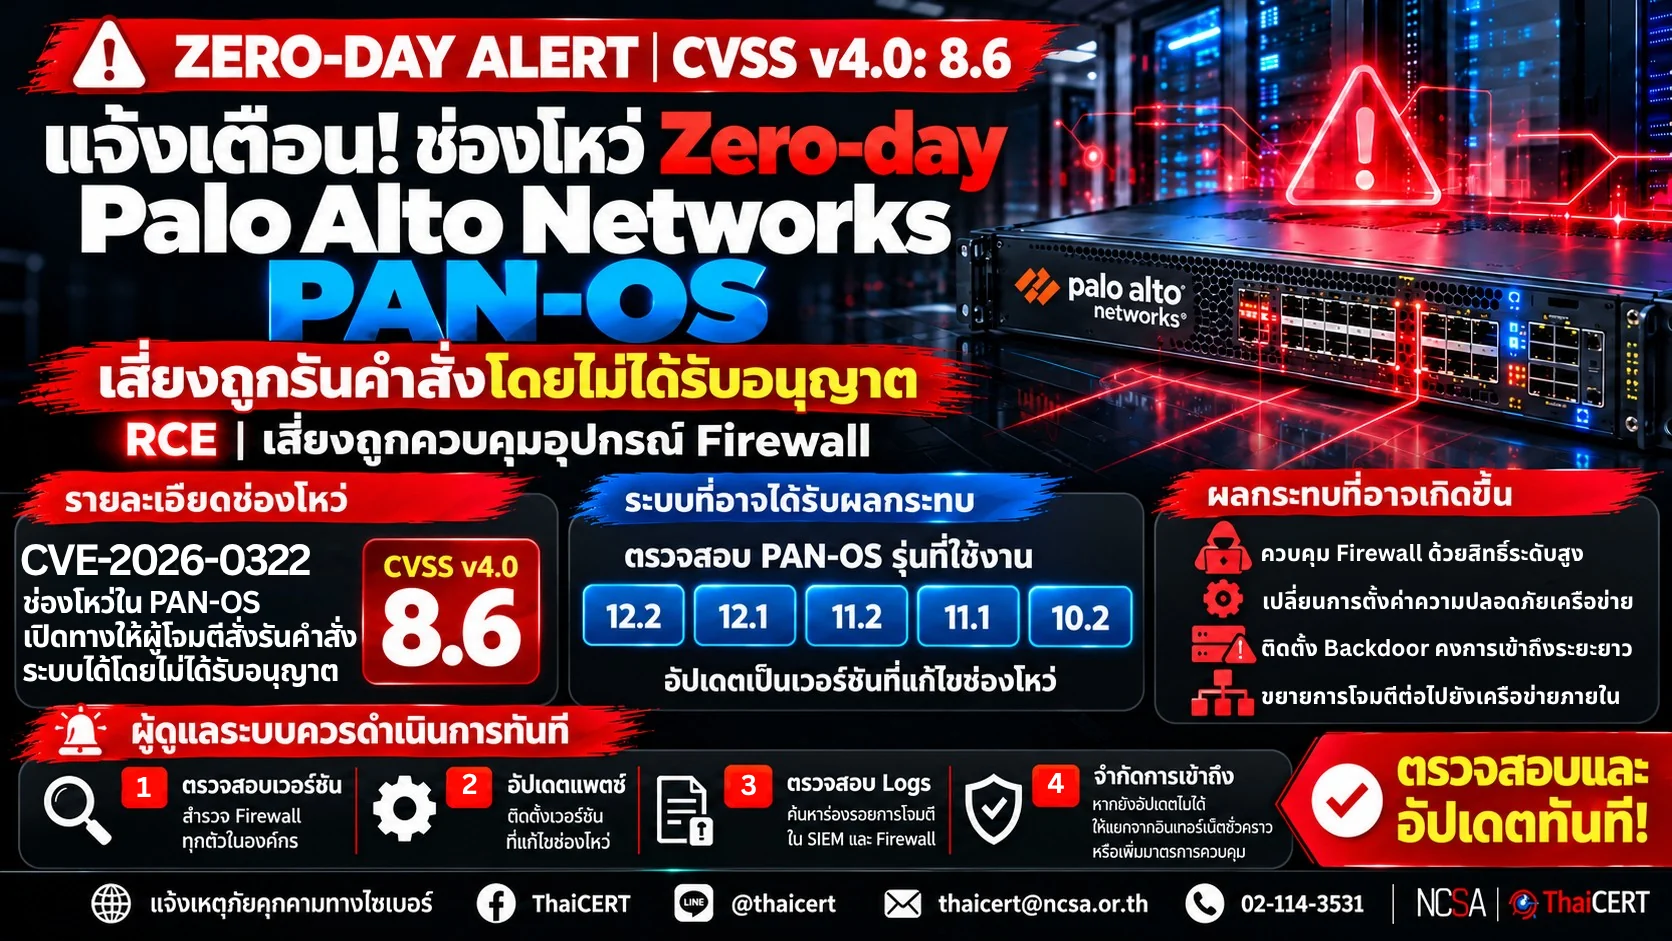
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ Zero-day ที่หมายเลข CVE-2026-0322 ในระบบปฏิบัติการ PAN-OS ของ Palo Alto Networks ซึ่งถูกใช้โจมตีแล้ว ช่องโหว่นี้เปิดโอกาสให้ผู้โจมตีสามารถสั่งรันคำสั่ง (Remote Code Execution – RCE) บนอุปกรณ์ Firewall ได้โดยไม่จำเป็นต้องยืนยันตัวตน ส่งผลให้ระบบเครือข่ายทั้งหมดที่อยู่ภายใต้การควบคุมของอุปกรณ์ดังกล่าวอาจตกอยู่ภายใต้การควบคุมของผู้โจมตี
1. รายละเอียดภัยคุกคาม [1][2] Palo Alto Networks ได้เปิดเผยช่องโหว่ CVE-2026-0322 (CVSS v4.0: 8.6) ในระบบปฏิบัติการ PAN-OS ซึ่งอาจทำให้ผู้โจมตีสามารถสั่งรันคำสั่ง (Remote Code Execution: RCE) โดยไม่จำเป็นต้องยืนยันตัวตน (Unauthenticated) ผ่านการส่งคำขอเครือข่ายที่สร้างขึ้นเป็นพิเศษไปยังบริการที่ได้รับผลกระทบบนอุปกรณ์ Firewall เมื่อระบบประมวลผลคำขอดังกล่าว อาจเกิดข้อผิดพลาดในการตรวจสอบข้อมูลหรือการจัดการหน่วยความจำ ส่งผลให้ผู้โจมตีสามารถสั่งรันคำสั่งบนระบบและอาจเข้าควบคุมอุปกรณ์โดยไม่ได้รับอนุญาต
2. ระบบที่อาจได้รับผลกระทบ [3] 2.1 อุปกรณ์ Palo Alto Networks PA-Series Firewalls ที่ใช้งาน PAN-OS และเปิดใช้งานการเชื่อมต่อผ่านอินเทอร์เน็ต 2.2 อุปกรณ์ที่ใช้งาน PAN-OS เวอร์ชันที่ได้รับผลกระทบ ดังนี้ – PAN-OS 12.2: เวอร์ชันก่อน 12.2.4 – PAN-OS 12.1: เวอร์ชันก่อน 12.1.4-h12, 12.1.7-h8 และ 12.1.10-h2 ตามสายรุ่นย่อย – PAN-OS 11.2: เวอร์ชันก่อน 11.2.4-h22, 11.2.7-h21, 11.2.10-h15, 11.2.13-h3 และ 11.2.16 – PAN-OS 11.1: เวอร์ชันก่อน 11.1.4-h37, 11.1.6-h39, 11.1.7-h11, 11.1.10-h35, 11.1.13-h15 และ 11.1.16-h3 – PAN-OS 10.2: เวอร์ชันก่อน 10.2.7-h38, 10.2.10-h41, 10.2.13-h26, 10.2.16-h11 และ 10.2.18-h12
3. ผลกระทบที่อาจเกิดขึ้น หากถูกโจมตีสำเร็จ ผู้โจมตีสามารถสั่งรันคำสั่ง (RCE) ไปยังอุปกรณ์ Firewall ได้ด้วยสิทธิ์ระดับสูง ซึ่งจะทำให้ผู้โจมตีสามารถควบคุมอุปกรณ์ Firewall ได้อย่างสมบูรณ์ ผู้โจมตีอาจใช้สิทธิ์นี้เพื่อปรับเปลี่ยนกฎการกรองเครือข่าย (Firewall Rules) เพื่ออนุญาตการเข้าถึงที่ไม่ได้รับอนุญาต หรือติดตั้งแบ็กดอร์ (Backdoor) เพื่อรักษาการเข้าถึงระยะยาว นอกจากนี้ ผู้โจมตีอาจใช้จุดนี้เพื่อทำการ Lateral Movement เข้าไปในเครือข่ายภายใน (Internal Network) และโจมตีระบบอื่น ๆ ที่เชื่อมต่ออยู่ได้
4. แนวทางการตรวจสอบและป้องกัน 4.1 ตรวจสอบเวอร์ชัน PAN-OS ปัจจุบันของอุปกรณ์ Firewall ทุกตัวในองค์กรทันที 4.2 อัปเดตอุปกรณ์เป็นเวอร์ชันที่ปลอดภัย: PAN-OS 12.1.4-h5, 11.2.4-h17, หรือ 10.2.10-h12 ขึ้นไป 4.3 ตรวจสอบบันทึกเหตุการณ์ (Logs) ในระบบ SIEM หรืออุปกรณ์ Firewall เพื่อค้นหาความพยายามในการโจมตีที่อาจเกิดขึ้นก่อนหน้าการอัปเดต 4.4 หากไม่สามารถอัปเดตได้ทันที ให้พิจารณาการแยกอุปกรณ์ออกจากอินเทอร์เน็ตชั่วคราวหรือใช้มาตรการควบคุมการเข้าถึงเพิ่มเติม
5. แนวทางลดความเสี่ยงชั่วคราว 5.1 จำกัดการเข้าถึงพอร์ตบริการหลักของ Firewall จากอินเทอร์เน็ตให้เฉพาะ IP ที่เชื่อถือได้เท่านั้น (IP Whitelisting) 5.2 ปิดการใช้งานบริการที่ไม่จำเป็นบนอุปกรณ์ Firewall เพื่อลดพื้นที่ผิวการโจมตี (Attack Surface) 5.3 เพิ่มการเฝ้าระวัง (Monitoring) สำหรับกิจกรรมที่ผิดปกติ เช่น คำขอเครือข่ายที่มีรูปแบบไม่ปกติ หรือความพยายามในการเข้าถึงที่ล้มเหลวจำนวนมาก 5.4 พิจารณาการติดตั้งระบบป้องกัน Intrusion Prevention System (IPS) เพิ่มเติมเพื่อตรวจจับและบล็อกการโจมตีที่อาจเกิดขึ้น
แหล่งอ้างอิง [1] https://dg.th/rj8nktbpd1 [2] https://dg.th/wlckdnt207 [3] https://dg.th/wxp7hzot34
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控网络威胁形势,并发现 Palo Alto Networks 的 PAN-OS 操作系统存在一个零日漏洞 CVE-2026-0322,该漏洞已被利用。此漏洞允许攻击者在未经身份验证的情况下在防火墙设备上执行命令(远程代码执行 - RCE),从而可能导致整个网络被攻击者控制。
1. 威胁详情 [1][2] Palo Alto Networks 已披露其 PAN-OS 操作系统中存在漏洞 CVE-2026-0322(CVSS v4.0:8.6)。该漏洞可能允许攻击者通过向防火墙设备上受影响的服务发送特制的网络请求,在未经身份验证的情况下执行远程代码执行 (RCE) 命令。当系统处理此类请求时,可能会发生验证或内存管理错误,从而允许攻击者在系统上执行命令,并有可能获得对设备的未授权控制权。
2. 可能受影响的系统 [3] 2.1 运行 PAN-OS 并启用 Internet 连接的 Palo Alto Networks PA 系列防火墙。 2.2 受影响的 PAN-OS 版本如下: – PAN-OS 12.2:Precedent 12.2.4 – PAN-OS 12.1:Precedent 12.1.4-h12、12.1.7-h8 和 12.1.10-h2(按子版本行划分) – PAN-OS 11.2:Precedent 11.2.4-h22、11.2.7-h21、11.2.10-h15、11.2.13-h3 和 11.2.16 – PAN-OS 11.1:Precedent 11.1.4-h37、11.1.6-h39、11.1.7-h11、11.1.10-h35、11.1.13-h15 和11.1.16-h3 – PAN-OS 10.2:之前的版本为 10.2.7-h38、10.2.10-h41、10.2.13-h26、10.2.16-h11 和 10.2.18-h12
3. 攻击成功后的潜在影响:攻击者可以利用提升的权限对防火墙设备执行远程代码执行 (RCE) 命令,从而获得完全控制权。攻击者可以利用这种控制权修改防火墙规则,允许未经授权的访问,或安装后门以实现长期访问。此外,攻击者还可以利用这种控制权横向移动到内部网络,并攻击其他连接的系统。
4. 监控和预防指南 4.1 立即检查组织内所有防火墙设备的当前 PAN-OS 版本。4.2 将设备更新至安全版本:PAN-OS 12.1.4-h5、11.2.4-h17 或 10.2.10-h12 或更高版本。4.3 在更新之前,检查 SIEM 系统或防火墙设备中的事件日志,以发现潜在的攻击尝试。4.4 如果无法立即更新,请考虑暂时将设备与互联网隔离或实施额外的访问控制措施。
5. 临时风险降低措施:5.1 将防火墙主服务端口的互联网访问限制为仅允许受信任的 IP 地址访问(IP 白名单)。5.2 禁用防火墙上不必要的服务以减少攻击面。5.3 加强对异常活动的监控,例如可疑的网络请求或大量访问失败尝试。5.4 考虑安装额外的入侵防御系统 (IPS) 来检测和阻止潜在攻击。
参考文献 [1] https://dg.th/rj8nktbpd1 [2] https://dg.th/wlckdnt207 [3] https://dg.th/wxp7hzot34